سرور hp
 هارد سرور hp
 رم سرور
 cpu سرور
 تعمیر سرور hp
 خرید سوئیچ سیسکو
 استوریج HP
 فایروال فورتی گیت
 خدمات پسیو شبکه
 خرید لایسنس کسپرسکی
حمله Plex2Shell به ذخیرهسازهای NAS؛ آسیبپذیری Plex چگونه Qnap را تهدید میکند؟
در ۹ نوامبر ۲۰۲۶ رسانهها از ادامه حمله Plex2Shell علیه ذخیرهسازهای NAS خبر دادند و این بار نام QNAP نیز به میان آمده است. روز قبل این شرکت با انتشار یک اطلاعیه امنیتی اعلام کرده بود که گزارشهایی از نفوذ به Plex Media Server روی برخی دستگاههای NAS دریافت کرده است. این آسیبپذیریها امکان اجرای کد از راه دور بدون نیاز به اعتبارنامه معتبر را فراهم میکنند و در صورت دسترسی مهاجم به سرویس آسیبپذیر میتوانند زمینه اجرای فعالیتهای مخرب روی دستگاه را ایجاد کنند.
از آن جایی که ذخیرهسازهای NAS امکان نصب نرمافزارهای جانبی روی خود و دسترسی مستقیم به اینترنت را دارند، میتوانند خطر حمله را افزایش دهد. به همین دلیل استفاده از خدمات امنیت شبکه برای بررسی مسیرهای دسترسی، ایمنسازی ارتباطات و محدود کردن دسترسیهای غیرضروری اهمیت دارد. حملات اخیر با استفاده از زنجیره آسیبپذیری Plex2Shell نمونهای از این تهدیدها هستند که برخی NASهای QNAP مجهز به Plex Media Server را هدف قرار دادهاند.
در این گزارش بررسی میکنیم که حمله Plex2Shell چیست، چرا ذخیرهسازهای متصل به اینترنت در معرض خطر قرار دارند و مدیران شبکه برای محافظت از اطلاعات سازمانی چه اقداماتی باید انجام دهند.
حمله Plex2Shell چیست و چگونه عمل میکند؟
Plex2Shell نامی است که به مجموعهای از چهار آسیبپذیری در نرمافزار Plex Media Server داده شده است. این نقصها با شناسههای زیر ثبت شدهاند:
این آسیبپذیریها در نسخه 1.43.2 و نسخههای قدیمیتر Plex Media Server وجود دارند. هر نقص بهتنهایی سطح خطر محدودتری دارد، اما مهاجمان با زنجیرهکردن آنها در حمله Plex2Shell میتوانند بدون احراز هویت کد دلخواه خود را از راه دور اجرا کنند. اجرای کد با سطح دسترسی فرایند Plex Media Server انجام میشود. به این ترتیب مهاجم برای آغاز حمله نیازی به داشتن نام کاربری و رمز عبور معتبر ندارد. کافی است سرویس Plex آسیبپذیر از طریق اینترنت در دسترس باشد تا امکان سوءاستفاده از این زنجیره فراهم شود.
جزئیات فنی و کد اثبات مفهوم (PoC) این آسیبپذیریها در ۱۶ اکتبر ۲۰۲۶ بهصورت عمومی منتشر شد. پس از انتشار این اطلاعات حملات علیه سرورهای متصل به اینترنت افزایش پیدا کرد. مهاجمان از دسترسی بهدستآمده برای اجرای نرمافزارهای استخراج رمزارز و ابزارهای پروکسی استفاده کردهاند. این ابزارها میتوانند منابع پردازشی دستگاه قربانی را مصرف کنند یا از آن برای عبور دادن ترافیک مخرب استفاده شود.
حمله Plex2Shell چگونه NASها را تهدید میکند؟
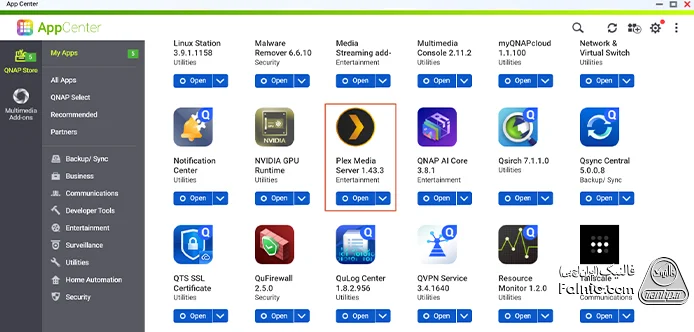
ذخیرهسازهای NAS شرکت QNAP از نرمافزارهای جانبی مختلفی پشتیبانی میکنند. کاربران میتوانند از طریق App Center این شرکت برنامههایی مانند Plex Media Server را نصب کنند و از NAS برای مدیریت و پخش محتوای چندرسانهای استفاده کنند. Plex Media Server امکان دسترسی به مجموعه فایلهای تصویری و صوتی را در شبکه داخلی یا از راه دور فراهم میکند. قابلیت Remote Access نیز به کاربران اجازه میدهد از طریق اینترنت به کتابخانه رسانهای خود متصل شوند.
مشکل از جایی آغاز میشود که نسخه آسیبپذیر Plex از اینترنت قابل دسترسی باشد. برای مثال فعال بودن قابلیت دسترسی از راه دور، باز بودن پورت 32400 روی روتر یا ایجاد خودکار این دسترسی از طریق UPnP میتواند مسیر ورود مهاجم را فراهم کند. بر اساس راهنمای QNAP حتی اگر کاربر بعدتر نرمافزار را به نسخه جدید ارتقا دهد، ممکن است دستگاه پیش از بهروزرسانی آلوده شده باشد. به همین دلیل این شرکت تأکید کرده است که در صورت قرار داشتن Plex آسیبپذیر در معرض اینترنت، باید احتمال نفوذ قبلی را جدی گرفت.
نکته مهم این است که این آسیبپذیری در Plex Media Server قرار دارد و نقصی در سیستمعامل QNAP نیست. بررسیهای تیم امنیتی نشان میدهد سیستمعاملهای QTS و QuTS hero تحت تأثیر مستقیم این چهار CVE قرار ندارند. بنابراین دستگاهی که Plex روی آن نصب نشده باشد، در معرض این آسیبپذیری مشخص قرار نمیگیرد.
حمله Plex2Shell چه خطراتی برای اطلاعات ذخیرهشده در NAS دارد؟
اجرای کد از راه دور روی نرمافزاری که به اطلاعات ذخیرهشده در NAS دسترسی دارد، میتواند امنیت دادههای سازمان را تهدید کند. میزان دسترسی مهاجم به مجوزهای فرایند Plex و تنظیمات دستگاه بستگی دارد. یکی از خطرهای این حمله Plex2Shell استفاده از منابع پردازشی NAS برای اجرای فعالیتهای غیرمجاز است. بر اساس گزارش Plex که در اطلاعیه QNAP نیز منعکس شده، برخی دستگاههای آلوده برای اجرای ماینرهای رمزارز و نرمافزارهای پروکسی مورد استفاده قرار گرفتهاند.
چنین فعالیتهایی میتوانند پیامدهای مختلفی داشته باشند:
- مصرف غیرعادی منابع سختافزاری
- استفاده غیرمجاز از شبکه سازمان
- افشای اطلاعات قابل دسترسی برای Plex
- افشای اعتبارنامهها و توکنهای دسترسی
البته لازم به ذکر است که QNAP اعلام کرده است که در پروندههای گزارششده به تیم پشتیبانی این شرکت تاکنون موردی از دست رفتن دادهها تأیید نشده است. با توجه به اهمیت اطلاعات ذخیرهشده روی NAS سازمانها باید علاوه بر کنترل دسترسی و مقابله با نفوذ برای بازیابی اطلاعات نیز برنامه مشخصی داشته باشند. استفاده از روشهای پشتیبان گیری در کیونپ میتواند در کاهش پیامدهای از دست رفتن دادهها مؤثر باشد.
چگونه خطر حمله Plex2Shell را برطرف کنیم؟
QNAP از کاربران خواسته است برای جلوگیری از حمله Plex2Shell نرمافزار Plex Media Server را به نسخه اصلاحشده ارتقا دهند و در صورت قرار داشتن نسخه قدیمی در معرض اینترنت، دستگاه را از نظر نشانههای نفوذ بررسی کنند. اقدامات زیر مهمترین توصیههای این شرکت هستند.
۱. بهروزرسانی Plex Media Server به نسخه اصلاحشده
اولین اقدام بررسی نسخه نصبشده Plex Media Server و ارتقای آن است. نسخه اصلاحشده این نرمافزار 1.43.3.10861 و نسخههای جدیدتر است. این نسخه در QNAP App Center قرار گرفته و زنجیره آسیبپذیری Plex2Shell را برطرف میکند.
طبق راهنمای این شرکت اگر دستگاه هنگام اجرای نسخه 1.43.2 یا قدیمیتر از اینترنت قابل دسترسی نبوده است، بهروزرسانی نرمافزار برای رفع این آسیبپذیری کافی است.
۲. بررسی نشانههای نفوذ به دستگاه NAS
اگر Plex در زمان استفاده از نسخه آسیبپذیر از اینترنت قابل دسترسی بوده است، نصب نسخه جدید بهتنهایی برای پاکسازی دستگاه کافی نیست. مهاجم ممکن است پیش از بهروزرسانی بدافزار یا فرایندهای مخربی را روی NAS اجرا کرده باشد.
QNAP چند نشانه را برای بررسی احتمال نفوذ معرفی کرده است:
- مشاهده فرایندهای ناشناس با نامهایی مانند
myawesomeproxyوmylovelyminer - وجود فایلهای ناشناس با پسوند
.soیا.dllدر پوشه Codecs - ارتباط خروجی دستگاه با دامنه
proxystream.st - افزایش غیرعادی و مداوم مصرف CPU در زمانهایی که هیچ محتوایی در حال پخش نیست
- شناسایی بدافزار توسط ابزار Malware Remover با کدهایی مانند MR2104
مشاهده این نشانهها بهتنهایی اثبات قطعی نفوذ نیست اما باید آنها را جدی گرفت و دستگاه را مطابق دستورالعمل پاکسازی QNAP بررسی کرد. این شرکت توصیه کرده پیش از حذف Plex در صورت نیاز به بررسی تخصصی، پوشه لاگهای آن نگهداری شود.
۳. نصب مجدد پاک نرمافزار و تغییر اعتبارنامهها
اگر احتمال نفوذ وجود داشته باشد QNAP توصیه میکند Plex Media Server بهصورت کامل حذف و دوباره نصب شود. در این فرایند باید پوشههای باقیمانده نرمافزار بررسی شوند و فایلهای مشکوک قبلی، بهویژه محتوای پوشه Codecs دوباره استفاده نشوند.
تغییر رمز عبور حساب Plex و حسابهای NAS نیز اهمیت دارد. این شرکت پیشنهاد کرده ابتدا نشستهای فعال حساب Plex بسته شوند و سپس رمز عبور تغییر کند. همچنین باید رمز حساب مدیر NAS و کاربران دیگر بازبینی شود. در صورت ذخیره شدن کلیدهای دسترسی یا اطلاعات اتصال سرویسهای پشتیبانگیری و ابری روی NAS، بهتر است این اطلاعات نیز تعویض شوند. فعالسازی احراز هویت دومرحلهای برای حسابهای مدیریتی نیز توصیه شده است.
اگر پس از بهروزرسانی و پاکسازی نرمافزار دستگاه همچنان با اختلال در عملکرد، خطاهای نرمافزاری یا مشکلات دسترسی مواجه باشد، در چنین شرایطی عیبیابی تخصصی و تعمیر qnap اهمیت پیدا میکند.
۴. محدود کردن دسترسی اینترنتی و استفاده از VPN
یکی از مهمترین راهکارهای کاهش خطر حمله، محدود کردن دسترسی مستقیم NAS از اینترنت است. QNAP توصیه کرده است اگر نیازی به دسترسی از راه دور به Plex وجود ندارد، قابلیت Remote Access غیرفعال شود. همچنین باید قانون انتقال پورت 32400 روی روتر حذف و در صورت عدم نیاز، UPnP غیرفعال شود. با استفاده از روشهای شناسایی پورتهای باز سرور میتوان پورتهای غیرضروری و سرویسهایی را که نباید از اینترنت قابل دسترسی باشند شناسایی کرد.
در شرایطی که دسترسی از راه دور ضروری است، استفاده از VPN بهجای انتشار مستقیم سرویس روی اینترنت گزینه امنتری است. همچنین بهروزرسانی QTS یا QuTS hero و برنامههای نصبشده، فعالسازی اسکنهای زمانبندیشده Malware Remover و استفاده از QuFirewall از دیگر اقدامات پیشنهادی هستند.
البته تأمین امنیت ذخیرهسازهای تحت شبکه فقط به محدود کردن دسترسیهای اینترنتی وابسته نیست. پیکربندی صحیح دستگاه، تنظیم سطوح دسترسی کاربران، طراحی ارتباط آن با سایر بخشها و پشتیبانی شبکه نیز اهمیت دارد.
حمله Plex2Shell چه هشداری برای امنیت ذخیرهسازهای سازمانی دارد؟
حمله Plex2Shell نمونهای از تهدیدهایی است که از طریق یک نرمافزار جانبی به تجهیزات ذخیرهسازی سازمانی راه پیدا میکنند. این زنجیره چهار آسیبپذیری در Plex Media Server نسخه 1.43.2 و قدیمیتر دارد و میتواند اجرای کد از راه دور بدون احراز هویت را ممکن کند. اگرچه سیستمعاملهای QTS و QuTS hero تحت تأثیر این نقصها نیستند، NASهایی که نسخه آسیبپذیر Plex را از اینترنت در دسترس قرار دادهاند باید از نظر احتمال نفوذ بررسی شوند.
حمله Plex2Shell نشان میدهد امنیت یک استوریج فقط به سیستمعامل و سختافزار آن وابسته نیست. برنامههای جانبی نصبشده روی NAS نیز میتوانند مسیر نفوذ مهاجمان را باز کنند. به همین دلیل مدیران IT باید علاوه بر بهروزرسانی سیستمعامل، وضعیت نرمافزارهای نصبشده، سطح دسترسی آنها و نحوه اتصال دستگاه به شبکه را نیز بررسی کنند.
در چنین شرایطی بازبینی تنظیمات دسترسی از راه دور، کنترل پورتهای باز، بررسی سیاستهای فایروال و ایمنسازی ارتباط میان تجهیزات، بخشی از فرایند حفاظت از اطلاعات سازمانی است. اجرای این اقدامات در کنار خدمات امنیت شبکه میتواند به شناسایی نقاط ضعف و کاهش سطح خطر حمله و نفوذ در زیرساخت کمک کند.

خلاصه این مقاله
برای مقابله با حمله سایبری Plex2Shell علیه ذخیرهسازهای QNAP، مدیران شبکه باید مراحل عملی زیر را به دقت اجرا کنند: ۱. بهروزرسانی نرمافزار: پلکس مدیا سرور را بلافاصله به نسخه ۱.۴۳.۳.۱۰۸۶۱ یا جدیدتر از طریق اپسنتر ارتقا دهید. ۲. بررسی نشانههای نفوذ: در صورت دسترسی قبلی نسخه آسیبپذیر به اینترنت، وجود فرآیندها یا فایلهای مشکوک، مصرف غیرعادی پردازنده و هشدار ابزار ضدبدافزار را بررسی کنید. ۳. پاکسازی و تغییر اعتبارنامهها: در صورت احتمال نفوذ، پلکس را کاملاً حذف و دوباره نصب کنید. نشستهای فعال را ببندید، رمزهای عبور حساب پلکس و ادمین NAS را تغییر دهید و احراز هویت دومرحلهای را فعال کنید. ۴. محدودسازی دسترسی اینترنتی: دسترسی از راه دور غیرضروری را غیرفعال کنید، پورت ۳۲۴۰۰ را روی روتر ببندید و در صورت نیاز به دسترسی راه دور، حتماً از VPN استفاده کنید.