سرور hp
 هارد سرور hp
 رم سرور
 cpu سرور
 تعمیر سرور hp
 خرید سوئیچ سیسکو
 استوریج HP
 فایروال فورتی گیت
 خدمات پسیو شبکه
 خرید لایسنس کسپرسکی
آسیب پذیری NoisyTCP در هسته لینوکس؛ نقص ۱۱ ساله چگونه سرورها را از دسترس خارج میکند؟
در ۱۶ نوامبر ۲۰۲۶، آسیبپذیری جدیدی با نام NoisyTCP در هسته لینوکس (Linux Kernel) افشا شد که میتواند امکان از دسترس خارج کردن سرورها را از راه دور و بدون نیاز به احراز هویت فراهم کند. این نقص با شناسه CVE-2026-99288 ثبت شده و به گفته پژوهشگر امنیتی کشفکننده آن، از سال ۲۰۱۵ در کد هسته لینوکس وجود داشته است. آسیب پذیری NoisyTCP زیرسیستم شبکه TCP لینوکس را تحت تأثیر قرار میدهد و با سوءاستفاده از یک Race Condition در مدیریت اتصالهای شبکه میتواند باعث بروز خطای Kernel Panic و توقف کامل سیستمعامل شود. سرورهای دارای سرویسهایی مانند Nginx، Apache و SSH نیز در شرایط مشخص در معرض این حمله قرار دارند و به همین سبب دوباره بحث خدمات امنیت شبکه به میان آمده است. نکته نگرانکننده این است که حتی اجرای سرویس آسیبپذیر در کانتینر نیز لزوما مانع از تأثیر حمله بر کل سرور میزبان نمیشود.
در این گزارش بررسی میکنیم آسیب پذیری NoisyTCP چگونه عمل میکند، کدام سرورها در معرض خطر هستند و مدیران IT برای جلوگیری از اختلال در سرویسهای سازمانی چه اقداماتی باید انجام دهند.
آسیب پذیری NoisyTCP چیست و چگونه عمل میکند؟
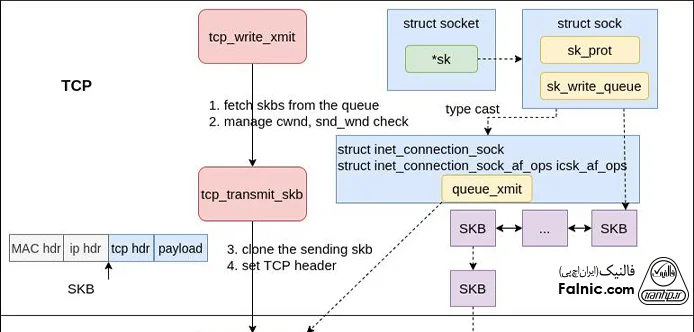
NoisyTCP نام یک آسیبپذیری در بخش شبکه TCP هسته لینوکس است که به دلیل وجود Race Condition در فرایند جستوجوی Socketها ایجاد شده است. این نقص با شناسه CVE-2026-99288 شناخته میشود و در دسته آسیبپذیریهای منع سرویس (Denial of Service یا DoS) قرار میگیرد. هسته لینوکس هنگام برقراری ارتباط شبکهای اطلاعات مربوط به اتصالها و Socketها را مدیریت میکند. در شرایط خاص ممکن است چند مسیر پردازشی بهصورت همزمان یک Socket را بررسی یا تغییر دهند. اگر یکی از این مسیرها حافظه مربوط به Socket را آزاد کند و مسیر دیگر پیش از تکمیل بررسی خود به همان حافظه دسترسی پیدا کند، Race Condition رخ میدهد.
در آسیب پذیری NoisyTCP مشکل زمانی ایجاد میشود که فرایند جستوجوی اتصال TCP به شیئی دسترسی پیدا کند که حافظه آن به طور مجدد استفاده شده اما هنوز بهدرستی مقداردهی یا ثبت نشده است. در نتیجه هسته لینوکس ممکن است با یک اشارهگر نامعتبر مواجه شود و خطای Null Pointer Dereference رخ دهد. این خطا میتواند Kernel Panic ایجاد کند و باعث از کار افتادن سیستمعامل شود. مهاجم برای فعال کردن این نقص به نام کاربری یا رمز عبور نیاز ندارد. کافی است بتواند بستههای TCP دستکاریشده را به سرور هدف ارسال کند و شرایط لازم برای وقوع Race Condition را ایجاد کند.
کدام سرورهای لینوکسی در معرض آسیب پذیری NoisyTCP هستند؟
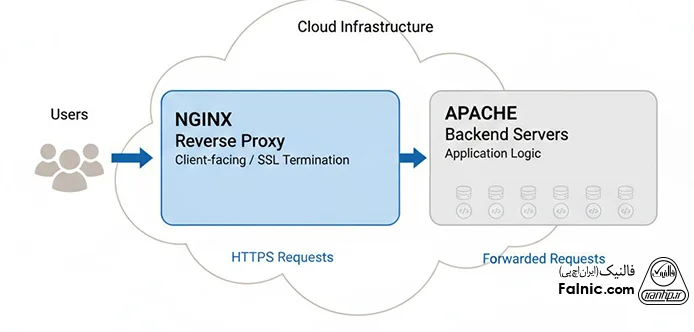
آسیب پذیری NoisyTCP در نسخهای از هسته لینوکس که در اکتبر ۲۰۱۵ توسعه یافته بود، وارد شد و تا زمان شناسایی و اصلاح آن حدود ۱۱ سال در کد باقی ماند. به همین دلیل نسخههای متعددی از توزیعهای لینوکس ممکن است تحت تأثیر آن قرار گرفته باشند. سرورهایی که سرویسهای زیر را با پیکربندی پیشفرض اجرا میکنند، در صورت فراهم بودن شرایط پردازشی لازم میتوانند در معرض حمله باشند:
- Nginx: سرور وبی که برای میزبانی وبسایتها و برنامههای کاربردی استفاده میشود.
- Apache: یکی از نرمافزارهای پرکاربرد برای ارائه سرویس وب.
- SSH: سرویس دسترسی و مدیریت از راه دور سرورهای لینوکسی.
برای وقوع حمله سرور باید بستههای TCP مهاجم را به طور مستقیم دریافت کند و پردازش بستهها نیز در چند صف دریافت شبکه (RX Queues) یا چند پردازنده توزیع شده باشد. استفاده از چند صف دریافت یا قابلیتهایی مانند RPS میتواند شرایط لازم برای وقوع این تداخل پردازشی را فراهم کند. پژوهشگر کشفکننده آسیبپذیری در آزمایشهای خود توانسته است سرورهای مجازی QEMU/KVM را که Nginx، Apache یا SSH اجرا میکردند، طی حدود ۵ ثانیه تا ۲ دقیقه از کار بیندازد. در آزمایش روی یک سرور فیزیکی کمبار نیز فعال کردن آسیبپذیری حدود ۱۴ ساعت زمان برده است. این اعداد نتایج آزمایش در شرایط مشخص هستند و نباید آنها را زمان قطعی وقوع حمله روی تمام سرورها در نظر گرفت.
حمله NoisyTCP چه تأثیری بر سرورها و زیرساخت سازمانی دارد؟
مهمترین پیامد آسیب پذیری NoisyTCP کاهش دسترسپذیری سرور و اختلال در سرویسهای وابسته به آن است. از آنجا که نقص در هسته سیستمعامل قرار دارد، پیامد حمله میتواند فراتر از یک برنامه کاربردی باشد. به عناون مثال اگر وبسرور Nginx یا Apache داخل یک کانتینر اجرا شود و مهاجم بتواند Kernel Panic ایجاد کند، ممکن است کل سیستمعامل میزبان از کار بیفتد. در این شرایط سایر کانتینرها و سرویسهایی که روی همان میزبان اجرا میشوند نیز تحت تأثیر قرار میگیرند.
در محیطهای سازمانی چنین اختلالی میتواند پیامدهای زیر را داشته باشد:
- قطع دسترسی کاربران به وبسایتها و برنامههای سازمانی
- اختلال در سرویسهای SSH و مدیریت از راه دور سرورها
- توقف همزمان چند سرویس مستقر روی یک میزبان
- اختلال در سرویسهای وابسته به سرورهای مجازی
- افزایش بار کاری تیم IT برای بازیابی سرویسها و بررسی علت قطعی
این موضوع بهویژه برای سازمانهایی اهمیت دارد که چندین سرویس حیاتی را روی سرورهای مجازی یا زیرساختهای کانتینری مشترک اجرا میکنند. در چنین محیطهایی از دسترس خارج شدن یک میزبان میتواند بخشهای مختلف زیرساخت را همزمان تحت تأثیر قرار دهد.
چگونه آسیب پذیری NoisyTCP را برطرف کنیم؟
پژوهشگر امنیتی Hyunwoo Kim اصلاحیه آسیب پذیری NoisyTCP را در نوامبر ۲۰۲۶ به هسته لینوکس ارسال کرد. این اصلاحیه با انتشار نسخههای جدید هسته در شاخههای مختلف در دسترس قرار گرفته است. مهمترین اقداماتی که مدیران سرور باید انجام دهند موارد زیر هستند:
۱. بهروزرسانی هسته لینوکس
بر اساس اطلاعیه تیم Linux Kernel CVE اصلاحیه NoisyTCP در نسخههای زیر قرار گرفته است:
- Linux Kernel 6.12.117
- Linux Kernel 6.18.63
- Linux Kernel 7.3.4
این نسخهها شامل اصلاحیه لازم برای CVE-2026-99288 هستند. با این حال توزیعهایی مانند Debian و Red Hat ممکن است اصلاحیه را در قالب بستههای اختصاصی خود و با شماره نسخه متفاوت منتشر کنند. بنابراین مدیران باید وضعیت بهروزرسانی توزیع مورد استفاده خود را در مخزن رسمی یا سامانه اطلاعرسانی امنیتی سازنده بررسی کنند.
۲. بررسی وضعیت سرورهای مجازی و کانتینری
از آنجا که آسیب پذیری NoisyTCP در سطح Kernel رخ میدهد، بررسی سرورهای فیزیکی بهتنهایی کافی نیست. سازمانهایی که از ماشینهای مجازی، Docker یا سایر فناوریهای کانتینرسازی استفاده میکنند نیز باید وضعیت هسته سیستمعامل میزبان را بررسی کنند. بهروزرسانی Image یا نرمافزار داخل کانتینر بهتنهایی این مشکل را برطرف نمیکند. در صورت آسیبپذیر بودن Kernel میزبان، باید اصلاحیه مربوط به همان سیستمعامل نصب و در صورت نیاز میزبان راهاندازی مجدد شود.
علاوه بر بهروزرسانی هسته سیستمعامل، نصب و پیکربندی صحیح سرویسهای لینوکسی و اعمال تنظیمات امنیتی نیز در پایداری سرورها اهمیت دارد. استفاده از خدمات راه اندازی سرویس های لینوکس توسط متخصصان این حوزه به سازمانها در راهاندازی و امنسازی محیطهای لینوکسی و سرویسهایی مانند Nginx، Apache و Docker کمک میکند.
۳. استفاده از راهکارهای موقت در صورت تأخیر در نصب وصله
پژوهشگر کاشف آسیب پذیری NoisyTCP دو راهکار موقت برای کاهش امکان سوءاستفاده معرفی کرده است:
- غیرفعال کردن SYN Cookies
- محدود کردن پردازش بستههای ورودی به یک صف دریافت و غیرفعال کردن RPS و RFS
البته این روشها محدودیتهایی دارند. برای مثال غیرفعال کردن SYN Cookies میتواند مقاومت سرور در برابر حملات SYN Flood را کاهش دهد. محدود کردن صفهای دریافت نیز ممکن است بر عملکرد شبکه اثر بگذارد. بنابراین این اقدامات تنها راهکارهای موقت هستند و نباید جایگزین نصب اصلاحیه رسمی شوند. اجرای آنها نیز باید پس از بررسی شرایط زیرساخت و توسط کارشناس شبکه انجام شود.
۴. پایش مستمر و مدیریت بهروزرسانی سرورها
بهروزرسانی Kernel باید بخشی از فرایند منظم نگهداری سرورها باشد. بررسی نسخه سیستمعامل، پیگیری هشدارهای امنیتی، ارزیابی آسیبپذیریها و نظارت بر رخدادهای شبکه به شناسایی سریعتر مشکلات کمک میکنند. از آنجا که بررسی و بهروزرسانی هسته سیستمعامل باید بدون ایجاد اختلال در سرویسهای سازمان انجام شود، برنامهریزی برای نگهداری و پایش سرورها نیز اهمیت دارد. استفاده از خدمات پشتیبانی شبکه میتواند به سازمانها در بررسی وضعیت سرورها، مدیریت بهروزرسانیهای نرمافزاری و حفظ پایداری سرویسهای شبکه کمک کند.
آسیب پذیری NoisyTCP یادآور اهمیت امنیت هسته سرورهاست
آسیب پذیری NoisyTCP نشان میدهد که حتی یک نقص در بخشهای قدیمی هسته سیستمعامل نیز میتواند پایداری سرورهای سازمانی را تهدید کند. از آنجا که این آسیبپذیری در لایه شبکه Kernel رخ میدهد، ممکن است با از کار انداختن سیستمعامل چندین سرویس و برنامه کاربردی را بهطور همزمان مختل کند. بهروزرسانی منظم هسته لینوکس، بررسی وضعیت سرورهای مجازی و میزبانهای کانتینری و نصب اصلاحیههای امنیتی از مهمترین اقدامات برای کاهش خطر این آسیبپذیری هستند.
در کنار بهروزرسانی نرمافزارها، امنیت شبکه و سرورها نیز باید بهصورت مستمر ارزیابی شود. بررسی ترافیک ورودی، شناسایی نقاط ضعف، کنترل دسترسیها و پایش رخدادهای مشکوک به سازمانها کمک میکند احتمال سوءاستفاده از آسیبپذیریها را کاهش دهند. استفاده از خدمات امنیت شبکه و اجرای سیاستهای حفاظتی متناسب با معماری زیرساخت نقش مهمی در حفظ پایداری سرویسها و حفاظت از منابع سازمانی دارد.