معماری شبکه چیست؟
وقتی چند کامپیوتر، سرور، تلفن تحت شبکه یا تجهیزات دیگر را به یکدیگر متصل میکنیم، در ظاهر فقط با مجموعهای از دستگاههای متصل به هم روبهرو هستیم؛ اما پشت همین اتصال ساده، مجموعهای از تصمیمها درباره نحوه ارتباط دستگاهها، مسیر عبور دادهها، ارائه سرویسها، مدیریت کاربران و تأمین امنیت قرار دارد. به مجموعه این ساختار و نحوه طراحی و ارتباط اجزای مختلف شبکه، معماری شبکه گفته میشود. اهمیت معماری شبکه زمانی بیشتر مشخص میشود که اندازه شبکه افزایش پیدا کند. در یک شبکه کوچک شاید اتصال چند سیستم به یک سوئیچ کافی باشد؛ اما در یک سازمان بزرگ باید مشخص شود کاربران چگونه به سرورها و سرویسها دسترسی داشته باشند، ترافیک از چه مسیری عبور کند، کدام بخشهای شبکه از یکدیگر جدا باشند، دسترسیها چگونه کنترل شوند و شبکه چگونه در برابر خرابی یا تهدیدات امنیتی مقاوم بماند.
به همین دلیل، آشنایی با اینکه معماری شبکه چیست؟ برای هر فردی که قصد یادگیری شبکه، طراحی یک زیرساخت کوچک یا درک بهتر نحوه کار شبکههای سازمانی را دارد، اهمیت زیادی دارد. در پروژههای سازمانی نیز استفاده از خدمات طراحی شبکه میتواند به ایجاد زیرساختی متناسب با نیازهای فعلی و قابلیت توسعه در آینده کمک کند. در این مقاله همراه ما باشید تا با مفهوم معماری شبکه، انواع و اجزای تشکیلدهنده آن و تفاوت معماری و توپولوژی شبکه آشنا شوید.
فهرست محتوا
معماری شبکه چیست؟
معماری شبکه یا Network Architecture به ساختار کلی شبکه و نحوه طراحی، سازماندهی و ارتباط اجزای مختلف آن با یکدیگر گفته میشود. این مفهوم مشخص میکند که دستگاهها و کاربران چگونه به شبکه متصل شوند، دادهها چگونه بین آنها جابهجا شوند، سرویسها در کجا قرار بگیرند، ارتباط بین بخشهای مختلف شبکه چگونه برقرار شود و چه سازوکارهایی برای امنیت و کنترل دسترسی وجود داشته باشد.
به زبان ساده، اگر شبکه را مانند یک ساختمان در نظر بگیریم، معماری شبکه نقشهای است که مشخص میکند بخشهای مختلف این ساختمان کجا قرار گرفتهاند، چگونه به یکدیگر متصل هستند و هر بخش چه وظیفهای دارد. بنابراین معماری شبکه فقط به انتخاب تجهیزاتی مانند Switch، Router یا Firewall نیست، بلکه نحوه قرارگیری و تعامل تمام این اجزا در کنار یکدیگر را مشخص میکند.
معماری شبکه چه چیزی را مشخص میکند؟
یک معماری شبکه مناسب باید به مجموعهای از پرسشهای مهم درباره شبکه پاسخ دهد. برای مثال:
- کاربران و دستگاههای مختلف چگونه به شبکه متصل شوند؟
- دادهها از چه مسیری بین بخشهای مختلف شبکه منتقل شوند؟
- سرورها و سرویسهای مهم در کدام بخش شبکه قرار بگیرند؟
- شبکه چگونه به قسمتهای مختلف تقسیم و تفکیک شود؟
- دسترسی کاربران به منابع مختلف چگونه کنترل شود؟
- در صورت خرابی یک تجهیز یا لینک، شبکه چگونه به کار خود ادامه دهد؟
- شبکه چگونه در برابر تهدیدات امنیتی محافظت شود؟
- با افزایش تعداد کاربران و تجهیزات، زیرساخت چگونه توسعه پیدا کند؟
بنابراین در پاسخ به اینکه معماری شبکه چیست؟ باید گفت که معماری شبکه در واقع یک چارچوب برای طراحی و سازماندهی زیرساخت ارتباطی است و مشخص میکند اجزای شبکه چگونه در کنار یکدیگر قرار بگیرند تا نیازهای فنی و عملیاتی سازمان یا مجموعه موردنظر برآورده شود.
طراحی مناسب شبکه، عیبیابی آن را در آینده آسانتر میکند.
اجزای اصلی معماری شبکه چیست؟
معماری شبکه از چندین بخش مختلف تشکیل میشود که هرکدام وظیفه مشخصی دارند، اما عملکرد واقعی شبکه زمانی شکل میگیرد که این اجزا در کنار یکدیگر و طبق یک طراحی مشخص کار کنند. مهمترین اجزای اصلی معماری شبکه عبارتاند از:
کلاینتها و کاربران
کلاینت (Client) دستگاهی است که کاربران از طریق آن به شبکه و منابع موجود در آن دسترسی پیدا میکنند. کامپیوترهای شخصی، لپتاپها، تلفنهای IP، پرینترهای تحت شبکه، گوشیهای هوشمند و بسیاری از تجهیزات دیگر میتوانند در نقش کلاینت فعالیت کنند. کاربران نیز در واقع مصرفکنندگان اصلی منابع و سرویسهای شبکه هستند. معماری شبکه باید مشخص کند هر کاربر یا دستگاه به چه منابعی دسترسی داشته باشد و ارتباط آن با سایر بخشهای شبکه چگونه کنترل شود.
سرورها
Server سیستمی است که سرویس یا منبعی را در اختیار سایر دستگاههای شبکه قرار میدهد. سرورها میتوانند وظایف مختلفی مانند میزبانی فایل، پایگاه داده، وبسایت، برنامههای سازمانی، احراز هویت کاربران، DNS و DHCP را بر عهده داشته باشند. در معماری شبکه باید محل قرارگیری سرورها، نحوه دسترسی کاربران به آنها، مسیرهای ارتباطی و سطح حفاظت مورد نیاز برای سرویسهای مختلف مشخص شود.
تجهیزات شبکه
تجهیزاتی مانند سوئیچ، اکسس پوینت، روتر، فایروال و تجهیزات مربوط به مدیریت ترافیک زیرساخت ارتباطی شبکه را تشکیل میدهند. سوئیچها برای اتصال دستگاهها در یک شبکه محلی استفاده میشوند، روترها ارتباط بین شبکههای مختلف را مدیریت میکنند و فایروال وظیفه کنترل و فیلتر کردن ترافیک بر اساس سیاستهای امنیتی را بر عهده دارد. اکسس پوینت نیز امکان اتصال بیسیم دستگاهها به شبکه را فراهم میکند. انتخاب و نحوه قرارگیری این تجهیزات یکی از بخشهای مهم طراحی معماری شبکه است.
بستر ارتباطی
بستر ارتباطی همان مسیری است که دادهها از طریق آن بین اجزای شبکه منتقل میشوند. کابلهای مسی مانند Ethernet، فیبر نوری و ارتباطات بیسیم از مهمترین نمونههای آن هستند. نوع بستر ارتباطی بر عواملی مانند سرعت انتقال داده، فاصله قابل پشتیبانی، تاخیر، هزینه و قابلیت اطمینان ارتباط تاثیر میگذارد. برای مثال، فیبر نوری برای ارتباطات پرسرعت و فاصلههای طولانیتر گزینه مناسبی است، در حالیکه کابلهای مسی در بسیاری از شبکههای محلی کاربرد گستردهای دارند.
سرویسها و پروتکلها
تجهیزات بهتنهایی نمیتوانند شبکه را به شکل مؤثر مدیریت کنند و برای برقراری ارتباط به مجموعهای از پروتکلها و سرویسهای شبکه نیاز است. پروتکلهایی مانند TCP/IP، HTTP/HTTPS، DNS و DHCP نحوه ارتباط و تبادل اطلاعات را مشخص میکنند. سرویسهایی مانند DNS برای تبدیل نامهای دامنه به آدرس IP و DHCP برای اختصاص خودکار تنظیمات شبکه به کلاینتها استفاده میشوند. در واقع، پروتکلها و سرویسها همان قواعد و سازوکارهایی هستند که مشخص میکنند اجزای مختلف شبکه چگونه با یکدیگر ارتباط برقرار کنند.
امنیت و کنترل دسترسی
مهمترین مورد پس از درک اینکه معماری شبکه چیست این است که بدانید امنیت یکی از اجزای جداییناپذیر معماری شبکه است و نباید به عنوان قابلیتی در نظر گرفته شود که پس از طراحی شبکه به آن اضافه میشود. سازوکارهایی مانند فایروال، احراز هویت، کنترل دسترسی، VLAN، VPN، سیستمهای تشخیص و جلوگیری از نفوذ و سیاستهای امنیتی میتوانند برای محافظت از منابع شبکه استفاده شوند.
هدف این بخش آن است که هر کاربر یا دستگاه فقط به منابعی دسترسی داشته باشد که برای انجام وظیفه خود به آنها نیاز دارد. به همین دلیل، یک معماری شبکه مناسب باید از همان ابتدا مشخص کند چه کسی، از چه دستگاهی، از چه بخشی از شبکه و تحت چه شرایطی میتواند به چه منبعی دسترسی داشته باشد.
انواع معماری شبکه چیست؟
شناخت اینکه معماری شبکه چیست به تنهایی برای پیادهسازی این ساختار کافی نیست و شما باید با انواع آن نیز آشنا باشید. یکی از سادهترین و شناختهشدهترین روشها، بررسی معماری بر اساس نحوه ارائه سرویس و نقش دستگاههای موجود در شبکه است. از این نظر، دو مدل مهم Client-Server و Peer-to-Peer وجود دارد.
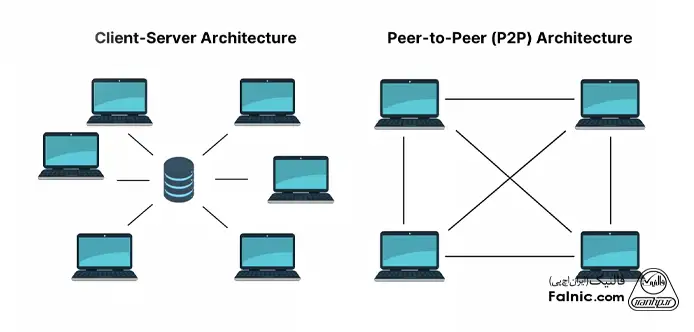
معماری Client-Server
در این معماری، وظایف بین دو نقش اصلی یعنی Client و Server تقسیم میشود. کلاینت درخواست یک سرویس یا منبع را ارسال میکند و سرور وظیفه پردازش درخواست و ارائه پاسخ یا منبع موردنظر را بر عهده دارد. یکی از مهمترین ویژگیهای این معماری، متمرکز شدن سرویسها و مدیریت منابع است.
مدیر شبکه میتواند سرویسهایی مانند احراز هویت، فایلها، پایگاه داده، نرمافزارهای سازمانی و سایر منابع را روی سرورها مدیریت و دسترسی کاربران را بر اساس سیاستهای مشخص کنترل کند. این معماری برای شبکههای متوسط و بزرگ بسیار رایج است؛ زیرا مدیریت متمرکز، امنیت بهتر، امکان کنترل دسترسی و قابلیت توسعه بیشتری در اختیار سازمان قرار میدهد.
معماری Peer-to-Peer
در معماری Peer-to-Peer یا P2P، دستگاههای شبکه سلسلهمراتب مشخصی مانند Client و Server ندارند و هر سیستم میتواند بسته به نیاز، هم نقش دریافتکننده و هم نقش ارائهدهنده منابع را داشته باشد. برای مثال، فرض کنید چند کامپیوتر در یک شبکه کوچک مستقیم فایلهایی را بین یکدیگر به اشتراک میگذارند و هیچ فایل سرور اختصاصی وجود ندارد. در این شرایط، هر کامپیوتر میتواند فایلهایی را در اختیار سایر سیستمها قرار دهد و همزمان از منابع سایر کامپیوترها استفاده کند.
مهمترین مزیت P2P، سادگی و هزینه پایینتر در شبکههای کوچک است؛ زیرا برای ارائه برخی سرویسها به یک سرور اختصاصی نیاز نیست. راهاندازی چنین شبکهای نیز در مقیاس محدود میتواند ساده باشد. با این حال، هر چه تعداد دستگاهها افزایش پیدا کند، مدیریت این ساختار دشوارتر میشود. کنترل دسترسی، مدیریت کاربران، پشتیبانگیری، امنیت و نظارت بر منابع در یک شبکه بزرگ P2P پیچیدگی بیشتری دارد. به همین دلیل، Peer-to-Peer بیشتر برای شبکههای کوچک، اشتراکگذاری محدود منابع و برخی کاربردهای خاص مناسب است و در شبکههای سازمانی بزرگ معماری Client-Server یا مدلهای ترکیبی ترجیح داده میشود.
مطالب مرتبط: زیرساخت شبکه چیست؟
معماری شبکه سهلایه چیست؟
معماری سهلایه یا Three-Tier Network Architecture یکی از مدلهای شناختهشده برای طراحی شبکههای سازمانی است که هدف اصلی آن ایجاد یک ساختار منظم و قابل مدیریت برای شبکههای متوسط و بزرگ است. در این معماری به جای اینکه تمام تجهیزات شبکه بدون ساختار مشخص به یکدیگر متصل شوند، هر لایه وظیفه مشخصی بر عهده میگیرد و ارتباط میان این لایهها به شکل کنترلشده انجام میشود. این مدل علاوه بر سادهتر کردن طراحی و مدیریت شبکه، میتواند به بهبود مقیاسپذیری، عملکرد، امنیت، افزونگی و عیبیابی کمک کند. معماری سه لایه از سه بخش مختلف زیر تشکیل می:شود:
لایه Access
این لایه نزدیکترین لایه به کاربران و تجهیزات نهایی شبکه است. کامپیوترها، تلفنهای IP، پرینترها، Access Pointها، دوربینهای تحت شبکه و سایر Endpointها اغلب از طریق تجهیزات این لایه به شبکه متصل میشوند. به زبان ساده، اگر بخواهیم مسیر ورود یک کاربر به شبکه را دنبال کنیم، اولین نقطهای که با آن مواجه میشویم لایه Access است.
لایه Distribution
این لایه بین لایههای Access و Core قرار میگیرد و وظیفه مهمی در تجمیع، کنترل و مدیریت ترافیک دارد. سوئیچهای این لایه اغلب چندین Access Switch را به یکدیگر متصل میکنند و میتوانند وظایفی مانند مسیریابی بین VLANها، اعمال سیاستهای دسترسی، کنترل ترافیک و ایجاد افزونگی را بر عهده داشته باشند.
یکی از مزایای مهم این لایه، جدا کردن وظایف Access از Core است. به این ترتیب، سیاستها و تصمیمهای مربوط به بخشهای مختلف شبکه در یک نقطه مشخصتر مدیریت میشوند و Core میتواند بیشتر روی انتقال سریع و قابلاعتماد ترافیک تمرکز کند.
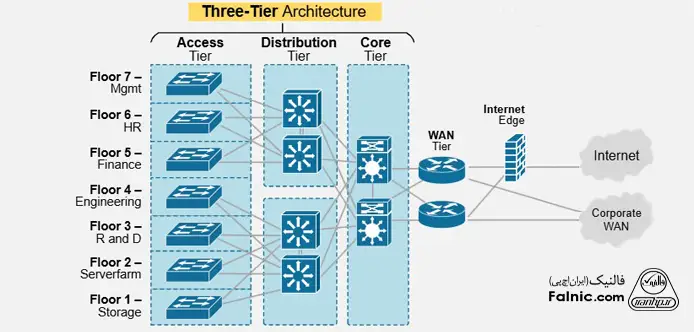
لایه Core
لایه Core هسته اصلی شبکه است و وظیفه آن انتقال سریع و قابلاعتماد حجم زیادی از ترافیک بین بخشهای مختلف شبکه است. تجهیزات Core معمولاً از قابلیتهای پردازشی و ظرفیت بالایی برخوردارند و برای ایجاد ارتباط میان بخشهای مختلف شبکه، ساختمانها، دیتاسنترها یا سایر قسمتهای زیرساخت استفاده میشوند. به همین دلیل، افزونگی در این لایه اهمیت بسیار زیادی دارد؛ زیرا خرابی Core میتواند بخش بزرگی از شبکه را تحت تاثیر قرار دهد.
تفاوت معماری شبکه و توپولوژی شبکه چیست؟
به طور کلی توپولوژی بیشتر به شکل و الگوی ارتباط اجزای شبکه میپردازد، اما معماری شبکه مشخص میکند این اجزا چه هستند، چه وظیفهای دارند، چگونه با یکدیگر تعامل میکنند و کل زیرساخت بر اساس چه ساختاری مدیریت میشود. مهمترین تفاوتهای معماری شبکه و توپولوژی شبکه عبارتند از:
- دامنه مفهوم: معماری شبکه مفهومی گسترده است و سختافزار، نرمافزار، پروتکلها، سرویسها، امنیت و نحوه سازماندهی شبکه را دربر میگیرد. اما توپولوژی بیشتر به نحوه اتصال اجزای شبکه مربوط است.
- تمرکز اصلی: در معماری شبکه تمرکز روی طراحی و عملکرد کلی زیرساخت است. اما در توپولوژی تمرکز روی الگوی ارتباط و اتصال دستگاههاست.
- سطح بررسی: معماری میتواند ساختار منطقی و فیزیکی شبکه و نحوه تقسیم وظایف بین بخشهای مختلف را مشخص کند. اما توپولوژی ساختار اتصال فیزیکی یا منطقی دستگاهها را توصیف میکند.
- اجزای مورد بررسی: معماری شبکه علاوه بر تجهیزات، سرویسها، پروتکلها و سیاستهای امنیتی را نیز در نظر میگیرد. اما توپولوژی روابط و مسیرهای ارتباطی بین Nodeهای شبکه را بررسی میکند.
- هدف طراحی: معماری شبکه با هدف دستیابی به ویژگیهایی مانند امنیت، مقیاسپذیری، عملکرد، دسترسپذیری و مدیریتپذیری طراحی میشود. در حالیکه توپولوژی بیشتر مشخص میکند دستگاهها چگونه به یکدیگر متصل باشند.
- رابطه بین آنها: توپولوژی میتواند یکی از بخشهای طراحی معماری شبکه باشد، اما تمام معماری شبکه را تشکیل نمیدهد.
در جدول زیر، این تفاوتها در کنار یکدیگر بررسی شدهاند:
| معیار مقایسه | معماری شبکه | توپولوژی شبکه |
|---|---|---|
| تعریف | چارچوب کلی طراحی، سازماندهی و عملکرد شبکه | الگوی اتصال و ارتباط اجزای شبکه |
| تمرکز اصلی | ساختار، عملکرد، سرویسها، امنیت و مدیریت شبکه | نحوه اتصال Nodeها و مسیرهای ارتباطی |
| دامنه | گسترده و شامل بخشهای مختلف زیرساخت | محدودتر و متمرکز بر روابط ارتباطی |
| تجهیزات شبکه | نقش و محل قرارگیری تجهیزات را نیز مشخص میکند. | بیشتر نحوه اتصال تجهیزات را نشان میدهد. |
| سرویسها و پروتکلها | بخشی از طراحی معماری هستند. | موضوع اصلی توپولوژی نیستند. |
| امنیت و کنترل دسترسی | میتواند بخش مهمی از معماری باشد. | بهطور مستقیم جزء تعریف توپولوژی نیست. |
| مقیاسپذیری | در طراحی معماری مورد توجه قرار میگیرد. | به شکل و قابلیت توسعه ساختار اتصال مربوط میشود. |
| نمونه | Client-Server، Peer-to-Peer، Three-Tier | Star، Ring، Bus، Mesh |
| رابطه با دیگری | میتواند توپولوژی مناسب را بهعنوان بخشی از طراحی خود انتخاب کند. | یکی از جنبههای قابل بررسی در طراحی شبکه است. |
آنچه درباره معماری شبکه آموختیم
معماری شبکه چارچوبی برای طراحی، سازماندهی و مدیریت اجزای مختلف شبکه است و نحوه ارتباط کاربران، کلاینتها، سرورها، تجهیزات شبکه، سرویسها و سازوکارهای امنیتی را مشخص میکند. این معماری فقط به اتصال تجهیزات محدود نمیشود و مواردی مانند امنیت، کنترل دسترسی، مسیر انتقال داده، عملکرد، افزونگی و قابلیت توسعه شبکه را نیز دربرمیگیرد. مدلهای Client-Server و Peer-to-Peer نیز از معماریهای رایج شبکه هستند که هرکدام شیوه متفاوتی برای ارائه و دریافت منابع دارند.
هدف از طراحی معماری شبکه، ایجاد زیرساختی منظم، امن، پایدار و قابل توسعه است که بتواند نیازهای فعلی و آینده سازمان را پاسخ دهد. اگر برای طراحی معماری شبکه کارشناس فنی ندارید، با شماره 0218363 تماس بگیرید یا برای دریافت اطلاعات بیشتر روی لینک زیر بزنید.
سوالات متداول کاربران درباره معماری شبکه
از کجا بفهمیم معماری فعلی شبکه برای رشد سازمان مناسب نیست؟
افزایش پیچیدگی مدیریت، دشوار شدن عیبیابی، کندی ارتباط بین بخشها، نبود تفکیک مناسب شبکه و وابستگی شدید به یک تجهیز میتواند نشانه ضعف معماری باشد. اگر اضافه کردن کاربر یا سرویس جدید به تغییرات گسترده در زیرساخت نیاز دارد، بهتر است معماری شبکه بازبینی شود.
آیا میتوان معماری شبکه یک سازمان کوچک را بعدا توسعه داد؟
بله، اگر معماری از ابتدا با در نظر گرفتن رشد تعداد کاربران، تجهیزات، سرویسها و ترافیک طراحی شود. انتخاب تجهیزات قابل توسعه، پیشبینی ظرفیت پورت و پهنای باند و ایجاد ساختار مناسب برای بخشبندی شبکه، توسعه آینده را سادهتر میکند.
چرا در یک شبکه سازمانی همه تجهیزات را به یک سوئیچ وصل نکنیم؟
در شبکههای کوچک این روش ممکن است کافی باشد، اما با افزایش تعداد کاربران و سرویسها، مدیریت ترافیک، امنیت و عیبیابی دشوارتر میشود. تقسیم شبکه به بخشهای منطقی و استفاده از ساختارهایی مانند معماری سهلایه میتواند مدیریت و توسعه شبکه را سادهتر کند.
برای یک شرکت متوسط، معماری Client-Server بهتر است یا Peer-to-Peer؟
این انتخاب به تعداد کاربران، نوع سرویسها و نیازهای مدیریتی شبکه بستگی دارد. در شبکههای سازمانی که به مدیریت متمرکز کاربران، فایلها، نرمافزارها و دسترسیها نیاز دارند، معماری Client-Server امکان مدیریت متمرکزتری فراهم میکند. P2P بیشتر برای شبکههای کوچک و اشتراکگذاری محدود منابع کاربرد دارد.
آیا معماری شبکه فقط به انتخاب سوئیچ، روتر و فایروال مربوط میشود؟
خیر. تجهیزات فقط بخشی از معماری شبکه هستند. سرویسها و پروتکلها، نحوه ارتباط کاربران و سرورها، بخشبندی شبکه، کنترل دسترسی، امنیت، مسیر انتقال داده، افزونگی و قابلیت توسعه نیز باید در طراحی معماری در نظر گرفته شوند.