رویداد Splunk .conf26؛ هوش مصنوعی، امنیت و زیرساخت در مسیر عصر Agentic

رویداد Splunk .conf26 از ۱۴ تا ۱۷ سپتامبر ۲۰۲۶ در شهر دنور ایالت کلرادو برگزار شد و تازهترین دیدگاهها و محصولات Splunk در حوزه امنیت، مشاهدهپذیری (Observability)، دادههای ماشین و هوش مصنوعی را در مرکز توجه قرار داد. در این دوره همکاری نزدیکتر Splunk با سیسکو و انویدیا و حرکت از هوش مصنوعی مولد به سمت Agentic AI یکی از مهمترین محورهای رویداد بود.
اگر در سالهای گذشته تمرکز Splunk بیشتر بر جمعآوری و تحلیل دادههای ماشین، مانیتورینگ و مدیریت رخدادهای امنیتی بود، در .conf26 یک گام فراتر برداشته شد: داده باید مستقیماً به تصمیم و اقدام هوشمند تبدیل شود.
این تغییر نگاه برای مدیران شبکه، تیمهای امنیتی، مدیران زیرساخت و سازمانهایی که در حال پیادهسازی AI هستند اهمیت زیادی دارد؛ زیرا بحث فقط استفاده از یک مدل هوش مصنوعی نیست، بلکه فراهمکردن زیرساخت، داده، طراحی و اجرای دیتا سنتر، امنیت و قابلیت مشاهده موردنیاز برای اجرای قابلکنترل AI در مقیاس سازمانی اهمیت بسیار بیشتری دارد. در ادامه با گزارش فالنیک (ایران اچ پی) از رویداد Splunk .conf26 همراه باشید.
رویداد Splunk .conf26 چیست؟
Splunk .conf رویداد سالانه Splunk است که در آن مشتریان، متخصصان، شرکا و تیمهای فنی این شرکت درباره جدیدترین محصولات، فناوریها و تجربیات عملی خود صحبت میکنند. دوره .conf26 در ۱۴ تا ۱۷ سپتامبر ۲۰۲۶ در Denver, Colorado برگزار شد. برنامه رویداد شامل سخنرانیهای اصلی، نشستهای فنی، کارگاهها، جلسات تخصصی و ارائه تجربه مشتریان بود.
موضوع اصلی امسال را میتوان در یک عبارت خلاصه کرد: «ساخت زیرساخت دادهای قابل اعتماد برای سازمانهای مبتنی بر هوش مصنوعی Agentic»
در سخنرانی افتتاحیه، Jeetu Patel، رئیس و مدیر ارشد محصول سیسکو و Kamal Hathi، مدیرعامل واحد اسپلانک در سیسکو، درباره نقش AI در امنیت، عملیات و تابآوری دیجیتال صحبت کردند. در این برنامه همچنین مدیرانی از NVIDIA، Intel و AWS حضور داشتند.
مهمترین محورهای رویداد Splunk .conf26
چهار موضوع بیش از سایر موارد در اخبار و معرفیهای این رویداد تکرار شدند:
- Agentic AI و حرکت از تحلیل به اقدام خودکار
- Agentic SOC برای مقابله سریعتر با تهدیدهای سایبری
- اجرای AI در محل نگهداری دادهها با Cisco AI POD و NVIDIA
- Observability و کنترل هزینه و عملکرد برنامههای AI
در کنار این موارد معماری جدید داده، دریاچه داده ماشین (Machine Data Lake)، Federated Search و Cisco Data Fabric نیز نقش مهمی در استراتژی جدید Splunk داشتند.
هوش مصنوعی Agentic؛ محور اصلی رویداد Splunk .conf26
یکی از تفاوتهای مهم AI Agentic با نسل اولیه ابزارهای هوش مصنوعی این است که Agent صرفاً به پرسش کاربر پاسخ نمیدهد؛ بلکه میتواند بر اساس دادهها و قوانین مشخص، مراحل مختلف یک فرایند را تحلیل کرده و در اجرای آن مشارکت کند. Splunk در کنفرانس .conf26 تلاش کرد همین مفهوم را به حوزههای SecOps، ITOps و NetOps وارد کند.
در معماری موردنظر Splunk دادههای عملیاتی ابتدا جمعآوری و درک میشوند، سپس AI روی آنها تحلیل انجام میدهد و در نهایت Agent میتواند بخشی از فرایند تصمیمگیری یا اجرای عملیات را برعهده بگیرد. اما برای این مدل یک پیشنیاز اساسی وجود دارد: داده قابل اعتماد و قابل دسترس.
Splunk در همین نقطه روی مفهوم Data Foundation تأکید دارد؛ یعنی بهجای انتقال تمام دادهها به یک مخزن مرکزی، امکان جستوجو، تحلیل و ارتباط میان دادهها در محل نگهداری آنها فراهم شود.
Cisco Data Fabric و معماری جدید داده Splunk
یکی از موضوعات کلیدی رویداد اسپلانک .cof26، توسعه «Cisco Data Fabric قدرت گرفته از Splunk Platform» بود. دیدگاه Splunk این است که سازمانها برای استفاده مؤثر از AI لزوماً نباید تمام دادههای خود را به یک محل منتقل کنند. دادههای ماشین ممکن است در سرورها، دیتاسنتر، فضای ابری، تجهیزات شبکه یا سامانههای مختلف سازمان قرار داشته باشند.
در چنین شرایطی، قابلیتهای زیر به سازمان کمک میکنند دادههای پراکنده را پیدا، تحلیل و برای استفاده توسط AI آماده کند:
- Federated Search
- Machine Data Lake
- AI-Powered Data Management
- Catalog
- Agent Launchpad
یکی از قابلیتهای جالب معرفیشده MCP-enabled Catalog Discovery است که برای سادهتر کردن کشف مجموعه دادههای مناسب برای کاربران و عاملهای هوش مصنوعی طراحی شده است. به این ترتیب عامل هوش مصنوعی میتواند بهتر تشخیص دهد چه دادهای در اختیار دارد و هر Dataset چه مفهوم و کاربردی دارد.
چرا این موضوع برای زیرساخت شبکه اهمیت دارد؟
در یک دیتاسنتر سازمانی اطلاعات موردنیاز برای تحلیل یک مشکل ممکن است همزمان در لاگ سرور، تجهیزات شبکه، فایروال، سیستم احراز هویت، نرمافزار کاربردی و زیرساخت مجازیسازی قرار داشته باشد. بنابراین ارزش AI فقط به مدل هوش مصنوعی وابسته نیست؛ دسترسی به داده درست و مرتبط نیز بخشی از زیرساخت AI محسوب میشود.
Cisco AI POD for Splunk؛ اجرای AI در محل نگهداری داده
یکی از مهمترین اخبار رویداد Splunk .conf26 برای مدیران دیتاسنتر معرفی Cisco AI POD for Splunk بود. اسپلانک با همکاری Cisco و NVIDIA اعلام کرد که قابلیتهای هوش مصنوعی خود را به سمت اجرای شتابیافته روی زیرساختهای On-Premises توسعه داده است. هدف این معماری اجرای بارهای کاری هوش مصنوعی در محیط سازمان بدون نیاز به انتقال دادههای حساس به محیط خارجی است.
Cisco AI POD for Splunk از یک معماری مبتنی بر کوبرنتیس و نرمافزار AI Runtime استفاده میکند و زیرساخت آن بر پایه سیستمهای NVIDIA-Certified و شتابدهندههای انویدیا طراحی شده است. این معماری برای سازمانهایی اهمیت ویژهای دارد که به دلایل امنیتی، حاکمیت داده، حریم خصوصی یا الزامات قانونی نمیتوانند دادههای عملیاتی خود را به فضای ابری عمومی منتقل کنند.
اسپلانک اعلام کرده این زیرساخت میتواند برای اجرای قابلیتهایی مانند Splunk AI Assistant و عاملهای سفارشی مورد استفاده قرار گیرد. همچنین کاربران میتوانند از مدلهای مختلفی استفاده کنند؛ از جمله مدلهای عمومی و مدلهای تخصصیتر برای دادههای ماشین. در زمان معرفی، مدلهایی مانند Cisco Deep Time Series Model، Google Gemma 4 و OpenAI GPT-OSS 20B در فهرست مدلهای قابل استفاده قرار داشتند و پشتیبانی از NVIDIA Nemotron نیز برای ماههای آینده اعلام شد.
Splunk و NVIDIA؛ نزدیکتر شدن هوش مصنوعی به دیتاسنتر
همکاری Splunk و NVIDIA در رویداد Splunk .conf26 نشان میدهد که اجرای AI در سازمان دیگر صرفاً یک مسئله نرمافزاری نیست. برای اجرای مدلها و عاملهای هوش مصنوعی در مقیاس بالا سازمان به ترکیبی از موارد زیر نیاز دارد:
سرور + GPU + شبکه + ذخیرهسازی + Kubernetes + نرمافزار AI + داده
ابزار Cisco AI POD for Splunk دقیقاً در همین نقطه اهمیت پیدا میکند؛ زیرا تلاش میکند این اجزا را در قالب یک معماری اعتبارسنجیشده برای بارهای کاری Splunk AI ارائه کند. اسپلانک همچنین اعلام کرده سازمانهایی که زیرساخت خودشان را دارند میتوانند از قابلیتهای زمان اجرا (Runtime) و معماری مرجع (Reference Architecture) جدید استفاده کنند.
این موضوع برای بازار دیتاسنتر اهمیت زیادی دارد، زیرا با افزایش استفاده از AI، طراحی زیرساخت دیگر فقط به انتخاب پردازنده و رم محدود نخواهد بود و GPU، پهنای باند شبکه، معماری ذخیرهسازی و محل اجرای مدلها نیز به تصمیمهای اصلی تبدیل میشوند.
Agentic SOC؛ حرکت امنیت سایبری به سمت دفاع خودکار
امنیت سایبری یکی دیگر از محورهای اصلی کنفرانس .conf26 بود. اسپلانک در این رویداد توسعه Agentic SOC Workforce را معرفی کرد؛ مجموعهای از قابلیتها و عاملهای تخصصی که برای بخشهای مختلف عملیات امنیتی طراحی شدهاند. این قابلیتها چهار حوزه اصلی را پوشش میدهند:
- مهندسی امنیت و تشخیص (Detection & Security Engineering)
- شکار تهدیدات (Threat Hunting)
- تحقیق و پاسخدهی (Investigation & Response)
- حاکمیت و خطمشیها (Governance & Policy)
هدف این معماری آن است که عاملهای هوشمند بتوانند بخشی از فعالیتهای تکراری و زمانبر تیم امنیت را انجام دهند، در حالی که کنترل انسانی، سیاستهای سازمانی، تأییدیهها و حسابرسی همچنان حفظ شود. برای مثال Agent میتواند در فرآیند تشخیص یک تهدید بررسی شواهد، تحلیل رخداد و پیشنهاد یا اجرای اقدامات پاسخدهی مشارکت کند.
Splunk تأکید دارد که این رویکرد به معنای حذف نیروی انسانی از SOC نیست؛ بلکه هدف ایجاد یک نیروی کمکی Agentic برای افزایش سرعت تحلیل و واکنش است.
بیش از ۱۳۰۰ یکپارچهسازی و ادغام برای اتصال دادههای امنیتی
یکی از نقاط قوت رویکرد Splunk به SOC امکان جمعآوری داده از منابع مختلف است. اسپلانک اعلام کرده بیش از ۱۳۰۰ یکپارچهسازی امنیتی دارد که امکان ارتباط دادههای مربوط به شبکه، فایروال، هویت، فضای ابری و Endpoint را فراهم میکنند. این دادهها میتوانند در فرآیند تشخیص تهدید و اجرای اقدامات امنیتی مورد استفاده قرار گیرند.
این موضوع برای سازمانهایی که زیرساخت چندلایه دارند اهمیت ویژهای دارد؛ زیرا تشخیص یک حمله در اغلب موارد تنها با مشاهده یک لاگ امکانپذیر نیست و باید رخدادهای چند سیستم در کنار یکدیگر تحلیل شوند.
مشاهدهپذیری؛ کنترل AI از زیرساخت تا Agent
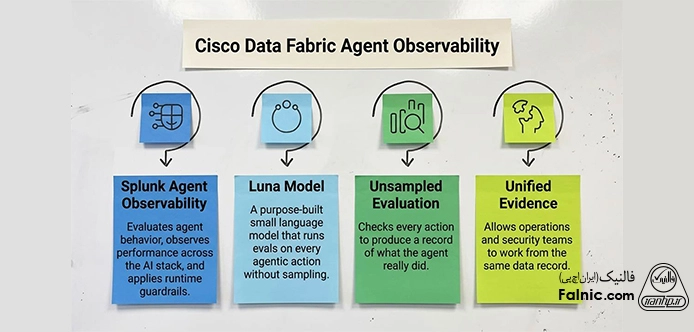
در بخش مشاهدهپذیری (Observability ) نیز اسپلانک چند قابلیت مهم معرفی کرده است. یکی از آنها Splunk Agent Observability است که برای مشاهده و ارزیابی عملکرد عاملهای هوش مصنوعی در کل استک طراحی شده است.
این قابلیت میتواند رفتار Agent، عملکرد زیرساخت و میزان مصرف توکن را بررسی کند و به سازمان در کنترل هزینه و عملکرد بارهای کاری هوش مصنوعی کمک کند.
Tokenomics؛ مدیریت هزینه AI
با افزایش استفاده از عاملهای هوش مصنوعی هزینه مصرف مدلها به یک موضوع عملیاتی تبدیل شده است. اسپلانک در رویداد .conf26 قابلیت Tokenomics را معرفی کرد که میتواند میزان استفاده از ابزارهای Coding Agent و هزینه آنها را در سطح کاربر و تیم نمایش دهد. این قابلیت ابزارهایی مانند Claude Code و Codex را نیز در نظر میگیرد و هدف آن کمک به سازمان برای مشاهده و مدیریت مصرف AI و انتخاب مدل مناسب برای هر بار کاری است.
بنابراین Observability در دنیای هوش مصنوعی دیگر فقط بررسی سی پی یو، رم، زمان تأخیر یا دسترسپذیری نیست؛ بلکه باید رفتار ایجنت، کیفیت خروجی و هزینه اجرای AI را نیز مشاهده کرد.
Observability Studio؛ برنامهها از ابتدا قابل مشاهده باشند
یکی دیگر از معرفیهای انجامشده در رویداد Splunk .conf26، قابلیت Splunk Observability Studio بوده است. ایده اصلی این قابلیت ایجاد برنامههایی است که از همان زمان توسعه و استقرار، قابلیت مشاهده و مانیتورینگ داشته باشند؛ رویکردی که اسپلانک آن را Born Observable مینامد.
این قابلیت بر استاندارد OpenTelemetry تکیه دارد و به توسعهدهندگان کمک میکند تلهمتری موردنیاز برای مشاهده و عیبیابی برنامهها را از ابتدا در نظر بگیرند. این رویکرد در برنامههای مبتنی بر AI اهمیت بیشتری دارد، زیرا یک سرویس هوش مصنوعی ممکن است همزمان به مدل، API، GPU، سرویسهای شبکه، استوریج و چندین میکروسرویس وابسته باشد.
Network Intelligence؛ پیوند Observability با شبکه
یکی از قابلیتهای مرتبط با حوزه شبکه در کنفرانس اسپلانک 2026، Network Intelligence App است. این ابزار اطلاعاتی مانند توپولوژی شبکه، وضعیت تجهیزات و رخدادهای شبکه Cisco را وارد محیط Splunk میکند تا تیم شبکه بتواند یک پیام هشدار را تا تجهیز یا بخش مرتبط شبکه دنبال کند.
این قابلیت از نگاه مدیران شبکه اهمیت دارد، زیرا فاصله میان مانیتورینگ شبکه و اپلیکیشن یا زیرساخت مورد استفاده برای مشاهدهپذیری را کمتر میکند. در یک زیرساخت پیچیده مشکل یک اپلیکیشن ممکن است در ظاهر نرمافزاری باشد، اما علت اصلی آن ازدحام شبکه، خطای یک اینترفیس، اختلال تجهیزات یا تغییر مسیر ترافیک باشد.
همکاری Splunk و AWS برای عصر Agentic
AWS نیز یکی از شرکای مهم حاضر در استراتژی جدید اسپلانک بود. Splunk در رویداد .conf26 از گسترش همکاری با AWS برای کمک به سازمانها در مسیر استفاده از هوش مصنوعی عاملمحور خبر داد. این همکاری بخشی از رویکرد گستردهتر Splunk برای فراهمکردن زیرساخت داده و قابلیتهای هوش مصنوعی در محیطهای مختلف سازمانی است.
این موضوع نشان میدهد Splunk قصد ندارد معماری خود را صرفاً به یک مدل قابل استقرار محدود کند؛ بلکه اجرای AI در فضای ابر خصوصی، ابر عمومی و On-Premises را در کنار یکدیگر دنبال میکند.
نقش Intel در رویداد Splunk .conf26
یکی از سخنرانان اصلی این رویداد، Lip-Bu Tan، مدیرعامل اینتل بود. حضور مدیرعامل اینتل در کنار مدیران سیسکو، اسپلانک، انویدیا و AWS نشاندهنده اهمیت زیرساخت سختافزاری در موج جدید AI است. در یکی از گفتگوهای اصلی رویداد موضوعاتی مانند تولید تراشه، پکیجینگ پیشرفته و نیاز روزافزون زیرساخت AI به ظرفیت پردازشی مورد بحث قرار گرفت.
این بخش از رویداد یک پیام مهم برای مدیران دیتاسنتر دارد: رشد AI فقط باعث افزایش تقاضا برای نرمافزارهای هوشمند نمیشود؛ بلکه معماری کل زیرساخت محاسباتی را نیز تحت تأثیر قرار میدهد.
مهمترین دستاوردهای رویداد Splunk .conf26 در یک نگاه
در جدول زیر مهمترین دستاوردهای رویداد Splunk .conf26 در حوزههای مختلف را مشاهده میکنید:
| حوزه | مهمترین خبر یا قابلیت |
|---|---|
| هوش مصنوعی | توسعه Agentic AI در Splunk |
| داده | Cisco Data Fabric و معماری داده جدید |
| AI On-Premises | Cisco AI POD for Splunk |
| شتابدهی AI | استفاده از زیرساخت NVIDIA |
| امنیت | توسعه Agentic SOC Workforce |
| Threat Hunting | Agentهای تخصصی برای کشف تهدید |
| پاسخ به رخداد | Agentic Investigation & Response |
| Governance | کنترل، Policy و Auditability برای Agentها |
| Observability | Splunk Agent Observability |
| هزینه AI | قابلیت Tokenomics |
| توسعه نرمافزار | Observability Studio و رویکرد Born Observable |
| شبکه | Network Intelligence App |
| داده توزیعشده | Federated Search و Machine Data Lake |
| Cloud | توسعه همکاری Splunk و AWS |
اطلاعات این جدول بر اساس اعلامیهها و مطالب رسمی Splunk در جریان رویداد .conf26 گردآوری شده است.
رویداد Splunk .conf26 برای مدیران شبکه و زیرساخت چه معنایی دارد؟
اگر از زاویه زیرساخت IT به رویداد .conf26 نگاه کنیم، مهمترین تغییر این است که AI دیگر یک لایه جدا از زیرساخت سازمان نیست. برای استفاده عملی از عاملهای هوش مصنوعی باید دادههای شبکه، سرور، اپلیکیشن، امنیت و فضای ابری قابل مشاهده و قابل تحلیل باشند. در نتیجه معماری آینده زیرساخت باید بتواند میان این لایهها ارتباط ایجاد کند.
برای مدیر شبکه این موضوع یعنی ابزارهایی مانند Network Monitoring و Observability بیش از گذشته باید با سیستمهای امنیتی و AI در ارتباط باشند.
برای مدیر دیتاسنتر نیز اجرای AI به معنی توجه بیشتر به موارد زیر خواهد بود:
- سرورهای مجهز به GPU
- ظرفیت پردازشی و حافظه
- Storage با توان پاسخگویی مناسب
- شبکه با پهنای باند بالا
- Kubernetes و Container
- امنیت و کنترل دسترسی
- مانیتورینگ و Observability
- حاکمیت داده
- محل نگهداری و پردازش داده
در چنین معماریای انتخاب سختافزار مناسب تنها یکی از اجزای تصمیمگیری است و سازگاری میان سرور، استوریج، شبکه، GPU و لایه نرمافزاری اهمیت بیشتری پیدا میکند.
جمعبندی رویداد Splunk .conf26؛ اسپلانک از تحلیل داده به سمت اقدام هوشمند میرود
رویداد Splunk .conf26 نشان داد که حرکت به سمت هوش مصنوعی عاملمحور، فقط به انتخاب یک ابزار یا مدل AI محدود نمیشود. سازمانها برای استفاده مؤثر از این فناوری به زیرساختی نیاز دارند که بتواند حجم بالای داده را پردازش و ذخیره کند و در عین حال از نظر شبکه، امنیت، مجازیسازی و مشاهدهپذیری نیز آمادگی لازم را داشته باشد.
اجرای بارهای کاری هوش مصنوعی، پیادهسازی زیرساختهای On-Premises، استفاده از سرورهای مجهز به GPU، طراحی شبکه مناسب و ایجاد بستر امن برای نگهداری و پردازش دادهها همگی نیازمند طراحی دقیق و انتخاب صحیح تجهیزات متناسب با نیاز سازمان هستند. در چنین پروژههایی انتخاب سرور یا تجهیزات شبکه بهصورت جداگانه کافی نیست؛ بلکه باید سازگاری میان سرور، پردازنده، حافظه رم، استوریج، GPU، شبکه، سیستمعامل و بستر مجازیسازی از همان ابتدا بررسی شود.
فالنیک با تجربه در حوزه سرور، شبکه، ذخیرهسازی و زیرساختهای مجازیسازی میتواند در مسیر طراحی و تأمین زیرساخت سازمانی به شما کمک کند. اگر سازمان شما برای توسعه دیتاسنتر، ارتقای زیرساخت سرور و شبکه، اجرای بارهای کاری سنگین یا آمادهسازی زیرساخت برای پروژههای هوش مصنوعی برنامهریزی میکند، میتوانید برای مشاوره تخصصی، بررسی نیازمندیها، انتخاب تجهیزات سازگار و دریافت پیشنهاد فنی متناسب با پروژه از خدمات کارشناسان فالنیک استفاده کنید.