بدافزار ویندوز TASK#STOMP؛ سرقت فایلهای سازمانی، رمز وای فای و اطلاعات کاربران

محققان امنیت سایبری یک بدافزار ویندوز با نام TASK#STOMP را شناسایی کردهاند که در اصل یک بکدور (Backdoor) با قابلیت سرقت اطلاعات و دسترسی از راه دور است. این بدافزار میتواند فایلهای سازمانی را از سیستم قربانی استخراج کند، رمزهای ذخیرهشده وای فای و محتوای کلیپ بورد را سرقت کند، از صفحه نمایش اسکرین شات بگیرد و دستورات ارسالشده از سوی مهاجم را اجرا کند!
تحلیل این بدافزار توسط تیم Threat Research شرکت Securonix انجام شده است. محققان اعلام کردهاند که بررسی آنها بر اساس یک سیستم آلوده انجام شده و به همین دلیل در حال حاضر اطلاعات کافی برای تعیین تعداد سازمانهای تحت تأثیر بدافزار ویندوز TASK#STOMP وجود ندارد. اما برای مقابله با این تهدید باید چه کار کرد؟ در ادامه با این بدافزار بیشتر آشنا میشویم، راههای مقابله با آن را بررسی میکنیم و توصیههای متخصصان خدمات امنیت شبکه فالنیک را با شما به اشتراک میگذاریم. با ما همراه باشید.
بدافزار ویندوز TASK#STOMP چگونه اطلاعات سازمانی را سرقت میکند؟
یکی از مهمترین قابلیتهای TASK#STOMP جستوجوی درایوهای سیستم قربانی برای پیدا کردن اسناد و فایلهای سازمانی است. این بدافزار فایلها را بر اساس نوع آنها بررسی و اطلاعات شناساییشده را به سرورهای تحت کنترل مهاجم ارسال میکند.
ترتیب بررسی فایلها نیز قابل توجه است. فایلهای Word، PDF، PowerPoint و Excel در اولویت قرار دارند و پس از آنها آرشیوها بررسی میشوند. به گفته محققان Securonix این الگو بیشتر با جاسوسی و سرقت اسناد تجاری سازمانها مطابقت دارد تا یک بدافزار عمومی با هدف سرقت تصادفی فایلها.
TASK#STOMP علاوه بر فایلهای موجود میتواند فایلهای جدید یا فایلهایی را که بعداً تغییر کردهاند نیز شناسایی و برای مهاجم ارسال کند. بنابراین فعالیت آن به یک مرحله از سرقت اطلاعات محدود نمیشود.
سرقت رمز وای فای و محتوای کلیپ بورد
سرقت اسناد تنها قابلیت بدافزار ویندوز TASK#STOMP نیست. این بدافزار میتواند رمزهای ذخیرهشده شبکههای وای فای و محتوای کلیپ بورد سیستم را نیز استخراج کند و قابلیت گرفتن اسکرین شات را دارد. سرقت اطلاعات Wi-Fi میتوانند جزئی از اطلاعات دسترسی ذخیرهشده روی سیستم آلوده را در اختیار مهاجم قرار دهند.
بکدور TASK#STOMP همچنین امکان اجرای دستورات از راه دور را برای اپراتورهای خود فراهم میکند. این قابلیت باعث میشود سیستم آلوده صرفاً محلی برای سرقت فایل نباشد و بتواند به بستری برای اجرای فعالیتهای بعدی مهاجم تبدیل شود.
بکدور ویندوز TASK#STOMP در سیستم ماندگار میشود!
یکی از نکات مهم در تحلیل TASK#STOMP استفاده از چندین مکانیزم برای Persistence یا ماندگاری در سیستم است. فرایند آلودگی با یک فایل VBScript آغاز میشود. این اسکریپت چهار Scheduled Task (تسک برنامهریزیشده) ایجاد میکند و نسخهای از خود را نیز در Startup Folder قرار میدهد تا هنگام ورود کاربر به ویندوز دوباره اجرا شود.
برخی از تسکهای برنامهریزیشده نامهایی شبیه اجزای معتبر ویندوز، از جمله Network Audio Service، دارند تا فعالیت مخرب خود را پنهان کنند. فایلهای مرتبط با بدافزار نیز در پوشهای با نام WinDefendSvc قرار میگیرند که شباهتی به نام Windows Defender دارد.
در نتیجه حذف فایل اولیه از دسکتاپ لزوماً به معنای حذف کامل TASK#STOMP نیست؛ زیرا نسخه دیگری از آن ممکن است در Startup Folder باقی مانده باشد و تسکهای ایجادشده نیز بتوانند اجرای مجدد آن را امکانپذیر کنند.
نقش PowerShell در عملکرد بدافزار ویندوز TASK#STOMP
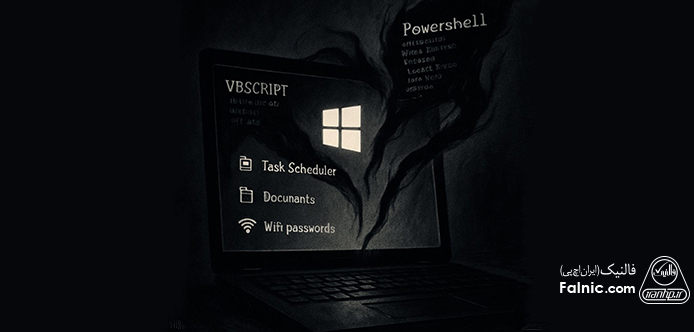
بدافزار TASK#STOMP از دو ماژول مخفی PowerShell برای انجام فعالیتهای اصلی خود استفاده میکند. یکی از این ماژولها وظیفه جستوجو و سرقت اسناد را برعهده دارد و دیگری یک کانال ارتباطی جداگانه با اپراتورهای مهاجم ایجاد میکند.
این دو ماژول طوری طراحی شدهاند که در صورت متوقفشدن یکی، دیگری برای اجرای مجدد آن تلاش کند. با این حال محققان Securonix یک نقص مشترک در منطق این مکانیزم شناسایی کردهاند که باعث میشود بخشی از قابلیت نظارتی موردنظر عملاً قابل استفاده نباشد. گزارش کامل را در بلاگ Securonix بخوانید.
تاریخ ۲۰۲۴ در فایلهای بدافزار؛ یک ردپای جعلی
محققان متوجه شدهاند که برخی فایلهای بدافزار ویندوز TASK#STOMP تاریخ خود را به ۱۵ ژانویه ۲۰۲۴ تغییر دادهاند. این موضوع ممکن است در نگاه اول نشان دهد که فعالیت بدافزار از آن زمان آغاز شده است، اما چنین برداشتی درست نیست.
به گفته Securonix، این تاریخ احتمالاً با هدف ایجاد یک تایم لاین جعلی و دشوارکردن تحلیل جرمشناسی سیستم ایجاد شده است. بنابراین نمیتوان از این تاریخ برای تعیین زمان واقعی آغاز کمپین استفاده کرد. برای تعیین زمان فعالیت این تهدید دادههایی مانند تاریخچه ثبت دامنه، سوابق DNS و اطلاعات مربوط به سایر سیستمهای آلوده مورد نیاز است.
احتمال انتشار بدافزار ویندوز TASK#STOMP از طریق فیشینگ
مسیر اولیه ورود TASK#STOMP به سیستم قربانی هنوز بهطور قطعی مشخص نشده است. با این حال محققان Securonix احتمال میدهند که یکی از مسیرهای محتمل، ایمیل فیشینگ حاوی فایل ZIP یا ISO/IMG باشد که فایل VBScript مخرب را در خود جای داده است. این موضوع هنوز یک برآورد بر اساس الگوهای حملات مشابه است و مسیر انتشار TASK#STOMP بهصورت مستقیم تأیید نشده است.
Securonix برای مقابله با چنین سناریویی پیشنهاد میکند سازمانها اجرای Windows Script Host از مسیرهایی مانند Desktop، Downloads و Temp را کنترل کنند و اجرای اسکریپت را برای کاربران عادی بهطور کامل محدود کنند یا فقط اجازه اجرای اسکریپتهای امضاشده و معتبر را به آنها بدهند.
شاخصهای شناسایی بدافزار TASK#STOMP در شبکه
یکی از بخشهای مهم تحلیل Securonix ارائه شاخصهای قابل شناسایی یا IOC برای بررسی این تهدید است. تیمهای امنیتی میتوانند دامنههای مربوط به Command Server را در لاگهای شبکه بررسی کنند و Hash فایلهای مشکوک را در ابزارهای امنیت Endpoint جستوجو کنند.
همچنین یک Authentication Token ثابت در ارتباطات TASK#STOMP شناسایی شده است. به گفته محققان از آنجا که این توکن در نمونه بررسیشده تغییر نمیکند، مشاهده آن در ترافیک شبکه میتواند یک شاخص قابل اتکا برای شناسایی ارتباطات مرتبط با این بدافزار باشد.
چگونه با بدافزار ویندوز TASK#STOMP مقابله کنیم؟
با توجه به قابلیتهای این بدافزار مقابله با آن نیازمند ترکیبی از کنترلهای Endpoint، امنیت شبکه و پایش مداوم سیستمها است. برخی اقدامات پیشنهادی عبارتاند از:
- ایجاد هشدار برای اجرای Windows Script Host از مسیرهایی مانند Desktop، Downloads و Temp
- محدودکردن Windows Script Host برای کاربران عادی
- اجازه اجرای اسکریپتهای معتبر و امضاشده
- بررسی و کنترل فایلهای VBS، ISO و IMG در درگاه ایمیل
- شناسایی Scheduled Taskهای جدید و غیرعادی در سیستمهای ویندوزی
- پایش فعالیت PowerShell و اجرای دستورات غیرمعمول
- بررسی ارتباطات خروجی سیستمها با دامنهها و زیرساختهای مشکوک
- جستوجوی Hashهای مرتبط با TASK#STOMP در ابزارهای امنیت Endpoint
- بررسی لاگهای فایروال، Proxy و سایر تجهیزات امنیت شبکه
- در صورت شناسایی آلودگی، حذف همزمان تمام مکانیزمهای Persistence و بررسی مجدد سیستم پس از راهاندازی مجدد
توصیه فالنیک؛ امنیت Endpoint و شبکه را جدا از هم نبینید
بدافزار ویندوز TASK#STOMP نمونهای از تهدیدهایی است که نشان میدهد امنیت Endpoint و امنیت شبکه ارتباط مستقیمی با یکدیگر دارند. حمله ممکن است از سیستم یک کاربر آغاز شود، اما بدافزار میتواند اطلاعات شبکه، فایلهای سازمانی و دادههای حساس را جمعآوری و با سرورهای Command and Control ارتباط برقرار کند. به همین دلیل مقابله با چنین تهدیدهایی نباید صرفاً به نصب آنتیویروس یا EDR محدود شود. سازمانها باید در کنار امنیت Endpoint، ترافیک شبکه، ارتباطات خروجی، فایروال، لاگها و رفتارهای غیرعادی سیستمها را نیز پایش کنند.
فالنیک با ارائه خدمات مشاوره و پیادهسازی امنیت شبکه، راهکارهای فایروال و مانیتورینگ زیرساخت به سازمانها در شناسایی نقاط ضعف شبکه و طراحی لایههای دفاعی کمک میکند. بررسی معماری شبکه، کنترل دسترسی، سیاستهای امنیتی فایروال و پایش ترافیک توسط متخصصان حرفهای از جمله اقداماتی است که میتواند سطح آمادگی سازمان در برابر تهدیدهایی مانند TASK#STOMP را افزایش دهد.