حمله فعال و غیرفعال شبکه چیست؟
فرض کنید مدیر IT یک شرکت متوجه میشود یکی از سرورهای سازمان برای چند دقیقه از دسترس خارج شده است. بررسیها نشان میدهد مهاجم با ایجاد ترافیک غیرعادی تلاش کرده سرویس را مختل کند. این یک تهدید محسوس است؛ اما همه حملات سایبری به این شکل اتفاق نمیافتند. در سناریوی دیگری، مهاجم ممکن است بدون اینکه فایل یا تنظیماتی را تغییر دهد یا سرویس خاصی را از کار بیندازد، فقط ترافیک شبکه را زیر نظر بگیرد و اطلاعات ارزشمندی درباره کاربران، ارتباطات یا سرویسهای سازمان جمعآوری کند. همچنین ممکن است مهاجم مستقیم وارد ارتباطات شبکه شود، دادهها را تغییر دهد، پیامهای جعلی ارسال کند یا با ایجاد اختلال، عملکرد سرویسها را تحت تأثیر قرار دهد. همین تفاوت در نحوه رفتار مهاجم، یکی از پایههای اصلی تقسیمبندی حمله فعال و غیرفعال شبکه است.
شناخت این دو نوع حمله برای مدیران IT و مسئولان امنیت اهمیت زیادی دارد؛ زیرا روش شناسایی، نشانههای وقوع و راهکار مقابله با آنها یکسان نیست. در ادامه، تفاوت حملات فعال و غیرفعال، نمونههای رایج هر کدام، نشانههایی که میتوانند وجود چنین حملاتی را آشکار کنند و روشهای مؤثر برای کاهش ریسک آنها را بررسی میکنیم. درصورتی که مهارت کافی برای شناسایی و مقابله با این حملهها را ندارید میتوانید از کارشناسان فالنیک در بخش خدمات امنیت شبکه کمک بگیرید.
فهرست محتوا
حمله فعال شبکه چیست؟
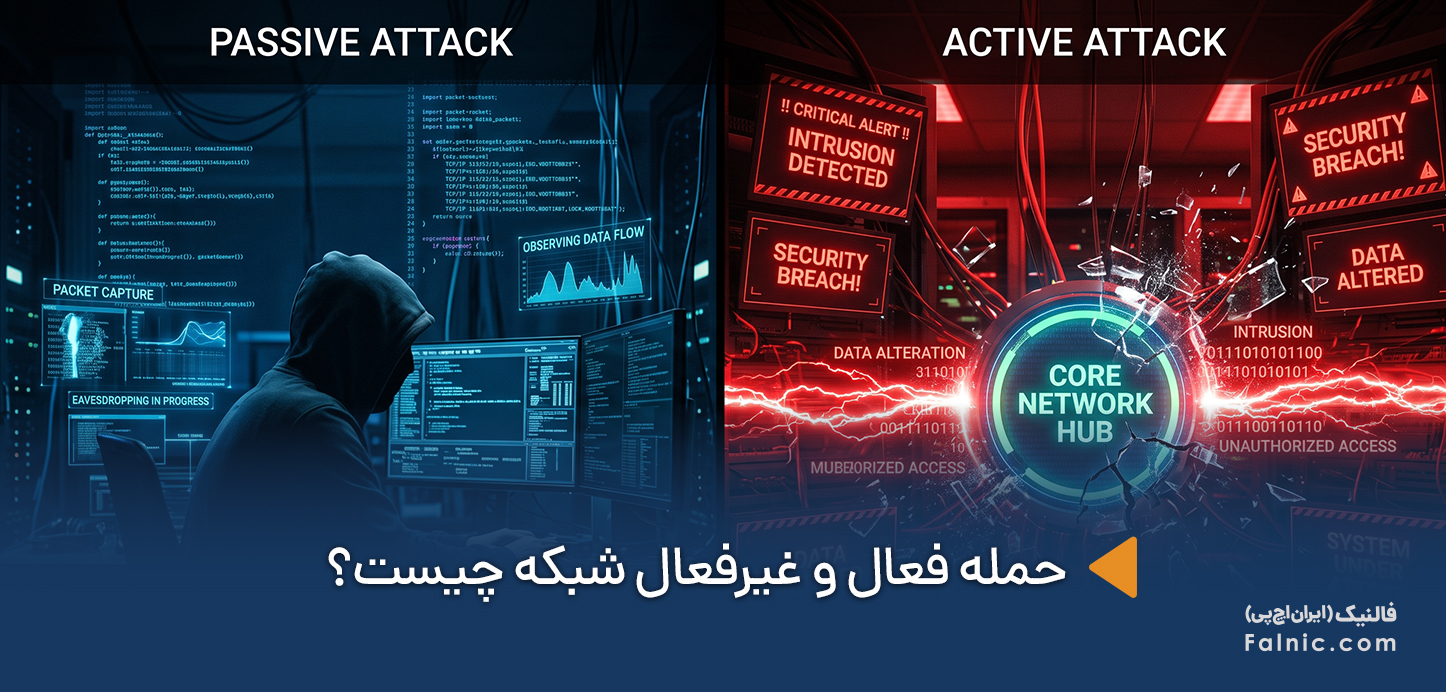
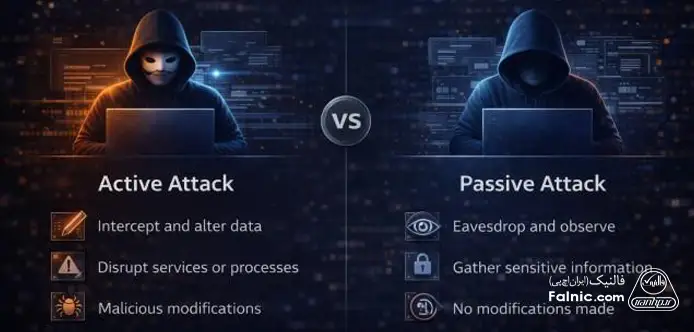
در حمله فعال (Active Attack)، مهاجم فقط به مشاهده یا جمعآوری اطلاعات اکتفا نمیکند، بلکه بهصورت مستقیم در عملکرد شبکه، دادهها یا منابع آن دخالت میکند. هدف این نوع حملات میتواند تغییر یا تخریب اطلاعات، جعل ارتباطات، دستکاری ترافیک یا مختل کردن سرویسها باشد. یکی از ویژگیهای مهم حملات فعال این است که اغلب احتمال ایجاد تغییر یا اختلال قابل مشاهده در شبکه بیشتر است؛ هرچند تشخیص برخی حملات ممکن است به ابزارهای مانیتورینگ و تحلیل لاگ نیاز داشته باشد.
نمونههای حمله فعال شبکه
در مجموع، هر حملهای که در آن مهاجم بهصورت مستقیم روی داده، ارتباط یا دسترسپذیری منابع تأثیر میگذارد، میتواند در دسته حملات فعال قرار بگیرد. نمونههایی از این نوع حملات عبارتاند از:
- DoS و DDoS: مهاجم با ایجاد حجم زیادی از درخواست یا ترافیک، منابع یک سرویس یا سرور را تحت فشار قرار میدهد تا سرویس کند یا از دسترس خارج شود.
- Man-in-the-Middle : مهاجم خود را در مسیر ارتباط دو طرف قرار داده و در برخی سناریوها میتواند ارتباط را مشاهده یا حتی دستکاری کند.
- Replay Attack: مهاجم داده یا پیام معتبر را ضبط کرده و بعد مجدد ارسال میکند تا سیستم را فریب دهد.
- Message Modification: مهاجم داده در حال انتقال را تغییر میدهد تا گیرنده اطلاعات دستکاریشده دریافت کند.
- Session Hijacking: مهاجم تلاش میکند کنترل یک نشست معتبر کاربر را به دست بگیرد و از دسترسی ایجاد شده سواستفاده کند.
حمله غیرفعال شبکه چیست؟
در حمله غیرفعال (Passive Attack)، مهاجم اغلب تلاش میکند بدون ایجاد تغییر محسوس در دادهها یا عملکرد شبکه، اطلاعات را شنود، مشاهده یا جمعآوری کند. به همین دلیل، این نوع حمله میتواند مدت زیادی بدون جلب توجه ادامه پیدا کند. هدف مهاجم در این حملات ممکن است بهدست آوردن اطلاعاتی درباره ارتباطات، کاربران، الگوی ترافیک یا دادههای منتقلشده باشد. در صورت رمزنگاری مناسب ارتباطات و استفاده از کنترلهای امنیتی صحیح، ارزش اطلاعات قابل استخراج برای مهاجم کاهش پیدا میکند.
در حمله غیرفعال ممکن است هکر ساعتها و حتی روزها در شبکه حضور داشته باشد و فقط اطلاعات را شنود کند.
نمونههای حمله غیرفعال
تفاوت مهم اینجاست که در حمله غیرفعال، هدف اصلی مشاهده و جمعآوری اطلاعات است، نه ایجاد تغییر مستقیم در شبکه؛ به همین دلیل استفاده از رمزنگاری، جداسازی شبکه، کنترل دسترسی و مانیتورینگ مناسب میتواند در کاهش این نوع تهدیدها مؤثر باشد. برخی از انواع حملات غیرفعال عبارتاند از:
- Packet Sniffing : مهاجم ترافیک شبکه را شنود و Packetهای عبوری را برای استخراج اطلاعات بررسی میکند.
- Eavesdropping: مهاجم ارتباطات را بدون دخالت مستقیم در آنها زیر نظر میگیرد تا اطلاعاتی به دست آورد.
- Traffic Analysis: حتی اگر محتوای ارتباط رمزنگاری شده باشد، مهاجم ممکن است با بررسی الگوی ترافیک، زمان ارتباط، حجم داده و مقصدها اطلاعاتی درباره رفتار شبکه به دست آورد.
- Network Reconnaissance: مهاجم با مشاهده و جمعآوری اطلاعات درباره تجهیزات، سرویسها و ساختار شبکه، محیط هدف را برای حملات بعدی بهتر میشناسد.
مطالب مرتبط: انواع حملات شبکه
تفاوت حمله فعال و غیرفعال شبکه چیست؟
تفاوت اصلی حمله فعال و غیرفعال شبکه در نحوه تعامل مهاجم با شبکه و اطلاعات است. در حمله فعال، مهاجم مستقیم در عملکرد شبکه یا دادهها دخالت میکند؛ اما در حمله غیرفعال، تمرکز اصلی روی مشاهده و جمعآوری اطلاعات بدون ایجاد تغییر محسوس است. بهطور کلی:
- در حمله فعال، مهاجم میتواند اطلاعات را تغییر دهد، سرویسها را مختل کند یا ارتباطات را تحت تاثیر قرار دهد. اما در حمله غیرفعال، مهاجم بیشتر به دنبال شنود، مشاهده و استخراج اطلاعات از ترافیک یا الگوی ارتباطات است.
- حملات فعال اغلب احتمال ایجاد نشانههای قابل مشاهدهتر مانند افزایش ترافیک، تغییر داده یا اختلال سرویس را دارند. اما تشخیص حملات غیرفعال دشوارتر است؛ زیرا مهاجم تلاش میکند تا حد امکان بدون ایجاد تغییر در محیط فعالیت کند.
- در حملات فعال، کنترلهایی مانند فایروال، IDS/IPS، کنترل دسترسی و مانیتورینگ میتوانند نقش مهمی داشته باشند. اما برای مقابله با حملات غیرفعال، رمزنگاری ارتباطات، استفاده از پروتکلهای امن، تفکیک شبکه و کنترل دسترسی اهمیت ویژهای دارند.
در جدول زیر، تفاوتهای مهم حمله فعال و غیرفعال شبکه به صورت خلاصه آورده شده است:
| معیار | حمله فعال | حمله غیرفعال |
|---|---|---|
| نحوه فعالیت مهاجم | دخالت مستقیم در داده یا عملکرد شبکه | مشاهده و جمعآوری اطلاعات |
| هدف اصلی | اختلال، تغییر، جعل یا سوءاستفاده از منابع | شنود و استخراج اطلاعات |
| تغییر دادهها | ممکن است دادهها تغییر کنند | بدون تغییر داده |
| ایجاد اختلال | احتمال آن زیاد است | ایجاد نمیکند |
| تشخیص | در بسیاری از موارد آسانتر | دشوارتر |
| نمونهها | DDoS، تغییر پیام، Session Hijacking، Replay | Packet Sniffing، Eavesdropping، Traffic Analysis |
| راهکارهای مهم | فایروال، IDS/IPS، کنترل دسترسی، مانیتورینگ | رمزنگاری، پروتکل امن، کنترل دسترسی و مانیتورینگ |
روش تشخیص حمله فعال و غیرفعال چه تفاوتی دارند؟
روش تشخیص حمله فعال و غیرفعال شبکه تا حد زیادی با ماهیت آنها ارتباط دارد. از آنجا که حملات فعال اغلب در عملکرد شبکه یا دادهها تغییر ایجاد میکنند، شناسایی آنها در بسیاری از موارد سادهتر است؛ در حالیکه حملات غیرفعال تلاش میکنند بدون ایجاد تغییر محسوس، اطلاعات موردنظر مهاجم را جمعآوری کنند.
تشخیص حملات فعال
برای شناسایی حملات فعال، اغلب باید به رفتار غیرعادی شبکه و تغییرات ایجادشده در سیستمها توجه کرد. برای مثال، افزایش ناگهانی ترافیک میتواند نشانه حمله DDoS باشد و تلاشهای متعدد برای ورود ناموفق ممکن است نشاندهنده حمله Brute Force باشد. بررسی لاگهای فایروال و سرورها، مانیتورینگ ترافیک، استفاده از IDS/IPS و سیستمهای تشخیص تهدید میتواند به شناسایی این حملات کمک کند. برخی نشانههای رایج عبارتاند از:
- افزایش غیرعادی ترافیک شبکه
- کاهش ناگهانی عملکرد یا از دسترس خارج شدن سرویس
- تغییر غیر منتظره فایلها یا تنظیمات
- تلاشهای متعدد و غیرعادی برای ورود
- مشاهده ارتباطات یا درخواستهای غیرمعمول
تشخیص حملات غیرفعال
بین حمله فعال و غیرفعال شبکه، تشخیص حملات غیرفعال دشوارتر است؛ زیرا مهاجم اغلب تلاش میکند ردپای مشخصی از دخالت خود ایجاد نکند. در نتیجه ممکن است هیچ سرویس یا فایلی تغییر نکرده باشد و عملکرد شبکه نیز طبیعی به نظر برسد. در این شرایط، مانیتورینگ دقیق ترافیک، تحلیل لاگها، شناسایی الگوهای غیرعادی ارتباطی و استفاده از ابزارهای Network Monitoring میتواند کمککننده باشد. با این حال، یکی از مهمترین راهکارها برای کاهش ارزش اطلاعات شنودشده، رمزنگاری ارتباطات است؛ زیرا حتی اگر مهاجم بتواند ترافیک رمزنگاریشده را مشاهده کند، محتوای آن بهسادگی قابل استفاده نیست.
روشهای مقابله با حملات فعال شبکه
حملات فعال شبکه مستقیم روی دادهها، ارتباطات یا سرویسهای شبکه تأثیر میگذارند؛ بنابراین مقابله با آنها باید بر جلوگیری از دسترسی غیرمجاز، شناسایی رفتارهای مشکوک و محدود کردن تأثیر حمله متمرکز باشد. برای این کار میتوانید از مجموعهای از راهکارهای امنیتی استفاده کرد که مهمترین آنها عبارتاند از:
استفاده از فایروال
فایروال با بررسی و کنترل ترافیک ورودی و خروجی، مشخص میکند چه ارتباطاتی مجاز به ورود یا خروج از شبکه هستند. هنگام خرید فایروال نیز باید به قابلیتهای امنیتی و امکان تنظیم دقیق قوانین دسترسی توجه کنید. تنظیم صحیح این قوانین میتواند بسیاری از ارتباطات غیرمجاز و تلاشهای مشکوک برای دسترسی به منابع شبکه را مسدود کند.
استفاده از IDS/IPS
سیستم IDS برای شناسایی فعالیتها و الگوهای مشکوک در شبکه استفاده میشود و در صورت مشاهده تهدید، هشدار میدهد. IPS علاوه بر شناسایی، میتواند بهصورت خودکار ترافیک مخرب را مسدود کند. استفاده از این تجهیزات در کنار فایروال، قابلیت تشخیص و واکنش به حملات را افزایش میدهد.
محدود کردن دسترسی کاربران
هر کاربر نباید به تمام منابع شبکه دسترسی داشته باشد. اجرای اصل «حداقل سطح دسترسی» باعث میشود هر فرد فقط به سیستمها و اطلاعات مورد نیاز خود دسترسی داشته باشد. استفاده از احراز هویت چندمرحلهای، تفکیک حسابهای مدیریتی و کنترل دسترسی به سرویسهای حساس نیز احتمال سوءاستفاده از حسابهای کاربری را کاهش میدهد.
بهروزرسانی سیستمها
سیستمعاملها، نرمافزارها، سرورها و تجهیزات شبکه ممکن است دارای آسیبپذیریهای امنیتی باشند. نصب منظم وصلههای امنیتی و بهروزرسانی Firmware تجهیزات، بسیاری از مسیرهای شناختهشدهای را که مهاجمان برای اجرای حملات فعال استفاده میکنند، مسدود میکند.
محافظت در برابر DDoS
در حملات DDoS مهاجم با ایجاد حجم زیادی از درخواست یا ترافیک، منابع سرور یا تجهیزات شبکه را تحت فشار قرار میدهد. استفاده از سرویسهای Anti-DDoS، Rate Limiting، فیلتر کردن ترافیک مخرب و در شبکههای بزرگتر استفاده از تجهیزات و سرویسهای تخصصی مقابله با DDoS میتواند تأثیر این حملات را کاهش دهد.
روشهای مقابله با حملات غیرفعال شبکه
از آنجا که در حملات غیرفعال، مهاجم اغلب بدون ایجاد تغییر مستقیم در دادهها یا سرویسهای شبکه، به جمعآوری اطلاعات میپردازد، شناسایی آنها نسبت به حملات فعال دشوارتر است. به همین دلیل، تمرکز اصلی در مقابله با این حملات باید روی جلوگیری از افشای اطلاعات، رمزنگاری ارتباطات و کنترل دسترسی باشد. برای مقابله با این حملات، راهکارهای زیر مفید هستند:
- رمزنگاری ارتباطات
- استفاده از شبکههای امن و تفکیکشده
- کنترل دسترسی کاربران
- مانیتورینگ و تحلیل ترافیک
- استفاده از پروتکلهای امن SSH بهجای Telnet و HTTPS بهجای HTTP
چگونه امنیت شبکه را در برابر حملات فعال و غیرفعال افزایش دهیم؟
برای افزایش امنیت شبکه در برابر حمله فعال و غیرفعال شبکه، نباید تنها به یک ابزار امنیتی متکی بود. بهترین رویکرد برای مقابله با این حملات، ایجاد چند لایه دفاعی است تا مهاجم برای دسترسی به اطلاعات یا ایجاد اختلال، با چندین مانع امنیتی مواجه شود. مهمترین اقدامات برای افزایش امنیت شبکهی سازمانی در مقابل حمله فعال و غیرفعال شبکه عبارتاند از:
- کنترل دقیق دسترسیها: اجرای اصل حداقل سطح دسترسی، استفاده از رمزهای عبور قوی و احراز هویت چندمرحلهای.
- استفاده صحیح از فایروال و IDS/IPS: برای کنترل ترافیک، جلوگیری از ارتباطات غیرمجاز و شناسایی فعالیتها و الگوهای مشکوک.
- رمزنگاری ارتباطات: برای مثال استفاده از HTTPS، SSH و Virtual private networkبرای انتقال اطلاعات حساس.
- بهروزرسانی مداوم تجهیزات و نرمافزارها: به منظور جلوگیری از سواستفاده از آسیبپذیریهای شناختهشده توسط مهاجمان.
- تفکیک و بخشبندی شبکه: استفاده از VLAN، Network Segmentation و جداسازی منطقی بخشهایی مانند سرورها، کاربران، دوربینها و تجهیزات حساس به منظور محدودتر کردن صورت دسترسی مهاجم به سایر قسمتهای شبکه در صورت نفوذ به یک بخش.
- مانیتورینگ و بررسی لاگها: به منظور شناسایی سریع رفتارهای غیرعادی در شبکه.
- تهیه بکاپ و برنامه بازیابی: با هدف فراهم کردن امکان بازیابی اطلاعات در صورت تخریب یا تغییر دادهها در اثر حملات فعال.
در نهایت، افزایش امنیت شبکه یک اقدام یکباره نیست و تجهیزات و نرمافزارها باید بهطور مستمر بررسی شوند، دسترسیها بازبینی شوند و وضعیت امنیتی شبکه بهصورت دورهای ارزیابی شود. این رویکرد باعث میشود سازمان هم در برابر اختلال و تغییرات مخرب ناشی از حملات فعال و هم در برابر شنود و افشای اطلاعات ناشی از حملات غیرفعال آمادگی بیشتری داشته باشد.
حمله فعال و غیرفعال شبکه در یک نگاه
حملات شبکه به دو دسته فعال و غیرفعال تقسیم میشوند. در حملات فعال، مهاجم مستقیم روی دادهها، ارتباطات یا منابع شبکه تأثیر میگذارد؛ در حالیکه حملات غیرفعال بیشتر با هدف شنود و جمعآوری اطلاعات انجام میشوند. برای مقابله با هر دو نوع حمله، استفاده از یک راهکار امنیتی چندلایه شامل فایروال، کنترل دسترسی، رمزنگاری، بهروزرسانی، مانیتورینگ و پشتیبانگیری اهمیت دارد.
تأمین امنیت شبکه به بررسی دقیق زیرساخت و انتخاب راهکارهای متناسب با نیاز سازمان نیاز دارد. اگر میخواهید برای افزایش امنیت شبکه از یک کارشناس حرفهای کمک بگیرید، با شماره 0218363 تماس بگیرید.
سوالات متداول کاربران درباره حمله فعال و غیرفعال شبکه
اگر هیچ فایلی تغییر نکرده باشد، از کجا بفهمیم شبکه تحت حمله است؟
تغییر نکردن فایلها به معنی نبود حمله نیست. افزایش غیرعادی ترافیک، ارتباط با مقصدهای ناشناخته، الگوهای غیرمعمول در لاگها و رفتار غیرعادی کاربران میتواند نشانه حملات غیرفعال باشد. برای شناسایی این رفتارها باید ترافیک و لاگهای شبکه را بهصورت مستمر بررسی کنید.
آیا حمله غیرفعال میتواند بدون ایجاد اختلال، اطلاعات سازمان را افشا کند؟
بله. مهاجم میتواند با شنود ترافیک یا تحلیل الگوی ارتباطات، اطلاعاتی درباره کاربران، سرویسها و ساختار شبکه به دست آورد، بدون اینکه عملکرد شبکه را مختل کند. رمزنگاری ارتباطات و استفاده از پروتکلهای امن، ارزش این اطلاعات را برای مهاجم کاهش میدهد.
اگر شبکه با DDoS مواجه شود، از کجا بفهمیم مشکل از حمله است یا افزایش عادی ترافیک؟
افزایش ناگهانی و غیرعادی درخواستها، مصرف بالای منابع سرور، کند شدن یا از دسترس خارج شدن سرویس و الگوهای غیرمعمول ترافیک میتوانند نشانه DDoS باشند. برای تشخیص دقیقتر باید منبع، حجم و الگوی ترافیک در کنار لاگهای تجهیزات شبکه بررسی شود.
آیا استفاده از فایروال برای جلوگیری از حملات فعال و غیرفعال کافی است؟
خیر. فایروال بیشتر برای کنترل ترافیک و جلوگیری از ارتباطات غیرمجاز کاربرد دارد، اما برای کاهش ریسک هر دو نوع حمله به مجموعهای از اقدامات نیاز دارید. رمزنگاری، IDS/IPS، کنترل دسترسی، بهروزرسانی، بخشبندی شبکه و مانیتورینگ باید در کنار فایروال استفاده شوند.
برای جلوگیری از شنود اطلاعات شبکه، فقط رمزنگاری کافی است؟
رمزنگاری یکی از مهمترین لایههای دفاعی در برابر شنود است، اما بهتنهایی کافی نیست. استفاده از پروتکلهای امن مانند HTTPS و SSH، کنترل دسترسی، تفکیک شبکه و مانیتورینگ ترافیک نیز به کاهش احتمال دسترسی مهاجم به اطلاعات کمک میکنند.
حمله فعال خطرناکتر است یا غیرفعال ؟
نمیتوان بهصورت مطلق گفت که بین حمله فعال و غیرفعال شبکه، کدام یک خطر بیشتری دارند؛ زیرا میزان خطر هر حمله به هدف مهاجم، نوع اطلاعات در معرض خطر، مدت زمان حمله و میزان دسترسیای که مهاجم به شبکه پیدا میکند بستگی دارد. حملات فعال اغلب به دلیل ایجاد اختلال یا تغییر مستقیم در شبکه، سریعتر قابل مشاهده هستند و میتوانند پیامدهایی مانند از کار افتادن سرویسها، تغییر اطلاعات، سرقت نشستهای کاربری یا اختلال در ارتباطات ایجاد کنند. در مقابل، حملات غیرفعال ممکن است برای مدت طولانی بدون جلب توجه ادامه پیدا کنند و همین نامرئی بودن مهاجم و دشواری تشخیص میتواند حملات غیرفعال را برای سازمانها بسیار خطرناک کند.