سرور hp
 خرید استوریج hp
 خرید فایروال سخت افزاری
 روتر میکروتیک
 پشتیبانی شبکه
 خدمات VOIP
تفاوت فایروال و پروکسی چیست؟ مقایسه کاربرد و عملکرد هر دو
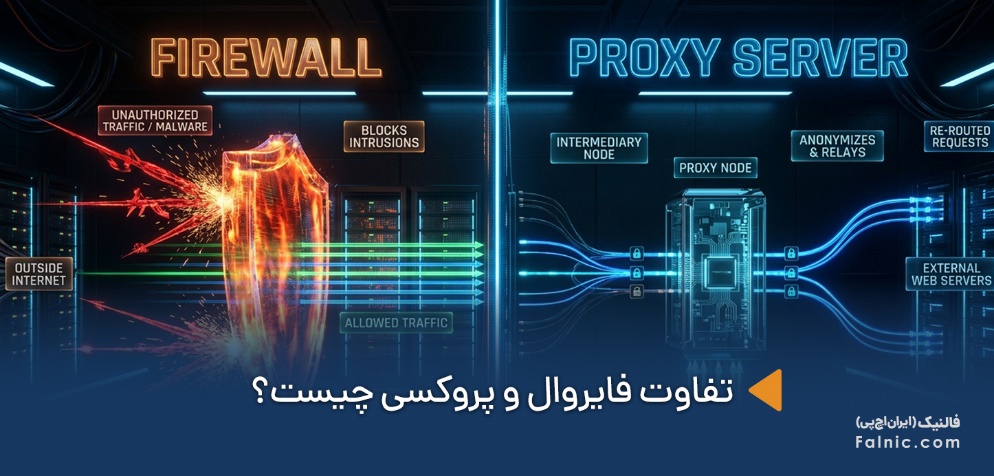
فرض کنید مدیر شبکه یک سازمان هستید. میخواهید دسترسی کارکنان به اینترنت را مدیریت کنید، ارتباطهای غیرمجاز را ببندید و همزمان از سرورها و اطلاعات سازمان در برابر تهدیدهای شبکه محافظت کنید. در چنین شرایطی، دو ابزار مهم مطرح میشوند: فایروال (Firewall) و پروکسی .(Proxy) هر دو میتوانند در مدیریت ارتباطات شبکه نقش داشته باشند، اما وظیفه یکسانی ندارند. فایروال ترافیک ورودی و خروجی را بر اساس قوانین امنیتی کنترل میکند؛ پروکسی واسطهای میان کلاینت و سرور است که درخواستها و پاسخها را دریافت و منتقل میکند. در ادامه، تفاوت فایروال و پروکسی را از نظر عملکرد، کاربرد، انواع و محل فعالیت بررسی میکنیم؛ پس تا انتها با ما همراه باشید.
فهرست محتوا
فایروال چیست و چگونه کار میکند؟
فایروال یک ابزار سختافزاری، نرمافزاری یا ترکیبی از هر دو است که ترافیک ورودی و خروجی شبکه را بررسی میکند. این ابزار بر اساس مجموعهای از قوانین مشخص تصمیم میگیرد کدام ارتباط مجاز باشد و کدام ارتباط مسدود شود. هدف اصلی فایروال، جلوگیری از دسترسی غیرمجاز و کنترل ارتباط میان شبکههای مختلف یا دستگاههاست. برای مثال، یک سازمان میتواند با تنظیم قوانین فایروال اجازه دهد کارکنان به وبسایتهای عمومی دسترسی داشته باشند، اما ارتباط مستقیم از اینترنت به سرورهای داخلی را محدود کند. همچنین میتوانید دسترسی به پورتها، نشانیهای IP و بعضی سرویسها را کنترل کنید.
فایروال همه اطلاعات داخل بستههای شبکه را با یک روش بررسی نمیکند. سطح بررسی به نوع و قابلیتهای آن بستگی دارد. بعضی فایروالها اطلاعات پایه مانند نشانی IP، پورت و پروتکل را بررسی میکنند؛ مدلهای پیشرفتهتر میتوانند وضعیت اتصال، نوع برنامه و محتوای ترافیک را نیز تحلیل کنند. برای آشنایی بیشتر با فایروال مقاله فایروال چیست را بخوانید.
فایروال چه انواعی دارد؟
انواع فایروال (Firewall) بر اساس روش بررسی و کنترل ترافیک شبکه به انواع مختلفی تقسیم میشوند.
- فایروال فیلترکننده بسته با بررسی IP، پورت و پروتکل، دسترسیها را کنترل میکند.
- فایروال حالتمند علاوه بر اطلاعات بستهها، وضعیت و اعتبار اتصال را نیز بررسی میکند.
- فایروال کاربردی یا پروکسی با قرارگرفتن بین کلاینت و سرور، ترافیک برنامهها و سرویسهای مشخص را تحلیل میکند.
- در سطح پیشرفتهتر، فایروال نسل جدید (NGFW) با قابلیتهایی مانند شناسایی برنامهها، بازرسی عمیق بستهها و تشخیص و جلوگیری از نفوذ، امنیت جامعتری فراهم میکند.
شناخت تفاوت این فناوریها به کسبوکارها کمک میکند هنگام خرید فایروال، متناسب با نیازهای امنیتی و ساختار شبکه خود تصمیم بگیرند.
پروکسی چیست و چه کاربردی در شبکه دارد؟
پروکسی سرور (Proxy Server) واسطهای میان کلاینت و سرور مقصد است. کلاینت میتواند مرورگر یک کاربر، رایانه سازمانی یا یک برنامه باشد. وقتی کاربر درخواستی ارسال میکند، این درخواست ابتدا به پروکسی میرسد. پروکسی آن را به سرور مقصد منتقل میکند و سپس پاسخ سرور را به کلاینت برمیگرداند.
در یک ارتباط مستقیم، کلاینت با سرور مقصد ارتباط برقرار میکند؛ اما در ارتباط مبتنی بر پروکسی، این واسطه بخشی از مسیر ارتباطی است. بسته به نوع تنظیمات، سرور مقصد ممکن است نشانی IP پروکسی را بهعنوان مبدأ درخواست ببیند، نه IP واقعی کلاینت. پروکسی میتواند کاربردهای مختلفی داشته باشد:
- کنترل دسترسی کاربران: مدیر شبکه میتواند دسترسی به بعضی وبسایتها یا سرویسها را محدود کند.
- ثبت و پایش درخواستها: درخواستهای عبوری از پروکسی میتوانند برای بررسی و گزارشگیری ثبت شوند.
- ذخیرهسازی موقت محتوا :(Caching) پروکسی میتواند نسخهای از محتوای پرتکرار را ذخیره کند تا در درخواستهای بعدی، پاسخ سریعتر ارائه شود.
- مدیریت ارتباط با سرور: پروکسی میتواند درخواستها را پیش از رسیدن به سرور مقصد بررسی یا تغییر دهد.
- پنهانکردن IP کلاینت: در برخی پیکربندیها، سرور مقصد بهجای IP کاربر، نشانی IP پروکسی را مشاهده میکند.
البته پروکسی بهخودیخود تضمینکننده ناشناسماندن یا امنیت کامل نیست. ممکن است اطلاعات شناساییکننده در سربرگهای درخواست باقی بمانند یا خود سرویس پروکسی دادههای کاربران را ثبت کند. همچنین رمزنگاری ارتباط به نوع پروکسی و نحوه پیادهسازی آن بستگی دارد.
انواع رایج پروکسی
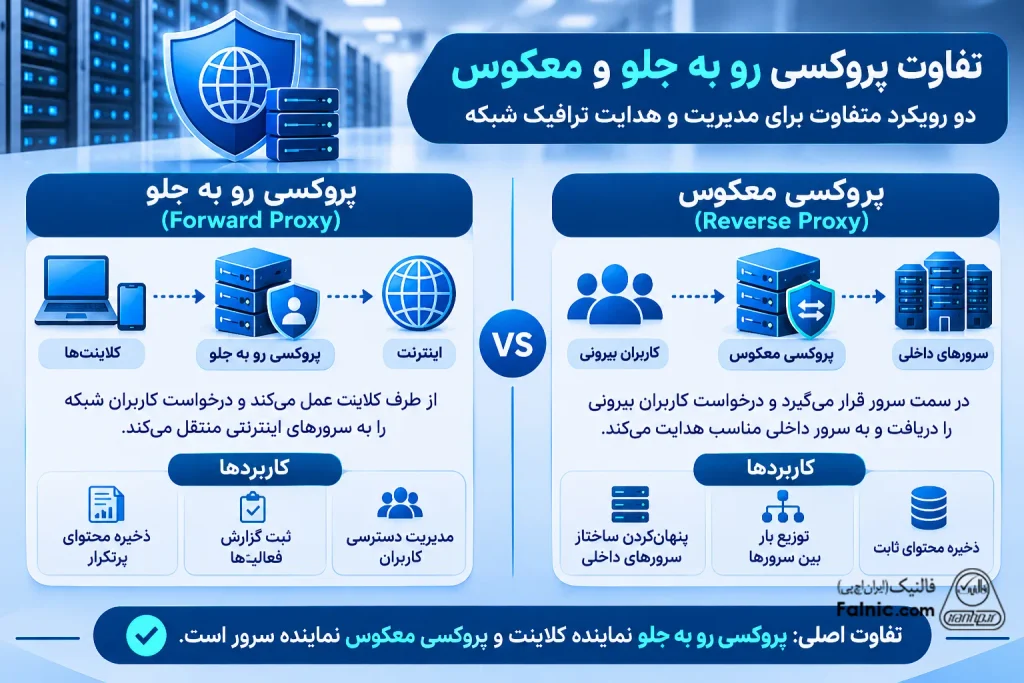
پروکسیها با توجه به اینکه از طرف کدام سمت ارتباط عمل میکنند، به دو گروه اصلی تقسیم میشوند:
- پروکسی رو به جلو :(Forward Proxy) از طرف کلاینت عمل میکند و درخواست کاربران شبکه را به سرورهای اینترنتی منتقل میکند؛ این نوع پروکسی برای مدیریت دسترسی کاربران، ثبت گزارش فعالیتها و ذخیره محتوای پرتکرار کاربرد دارد.
- پروکسی معکوس :(Reverse Proxy) در سمت سرور قرار میگیرد و درخواست کاربران بیرونی را دریافت و به سرور داخلی مناسب هدایت میکند. توزیع بار بین سرورها، ذخیره محتوای ثابت و پنهانکردن ساختار سرورهای داخلی از جمله کاربردهای آن است. در نتیجه، تفاوت اصلی این دو در این است که پروکسی رو به جلو نماینده کلاینت و پروکسی معکوس نماینده سرور است.
تفاوت فایروال و پروکسی در چیست؟
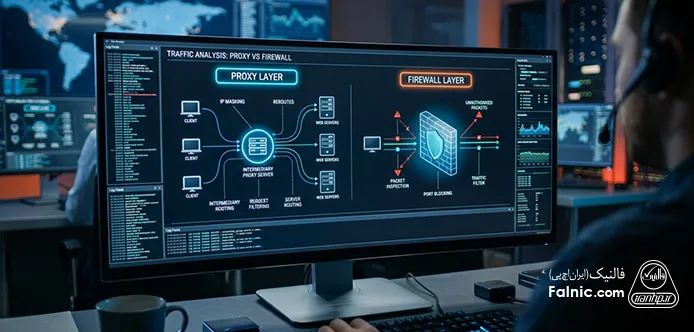
تفاوت فایروال و پروکسی در هدف اصلی و شیوه مدیریت ارتباطهاست. فایروال با بررسی ترافیک و اجرای قوانین امنیتی، ارتباطهای مجاز و غیرمجاز را تشخیص میدهد. پروکسی درخواست کلاینت را دریافت میکند، آن را به سرور مقصد میفرستد و پاسخ را به کلاینت بازمیگرداند. البته این مرزبندی همیشه مطلق نیست. بعضی فایروالها از قابلیتهای پروکسی استفاده میکنند و برخی پروکسیها نیز امکان فیلترکردن درخواستها را دارند. بااینحال، پروکسی سرور معمولی با فایروال یکی نیست.
تفاوت فایروال و پروکسی از نظر لایههای شبکه
برای مقایسه فایروال و پروکسی از نظر مدل OSI، باید به لایههایی توجه کنید که هر ابزار در آنها ترافیک را بررسی میکند. فایروالهای ساده اغلب اطلاعات لایه شبکه (IP) و لایه انتقال (Port) را بررسی میکنند؛ درحالیکه فایروالهای حالتمند وضعیت نشستها و فایروالهای پیشرفته اطلاعات لایه کاربرد را نیز تحلیل میکنند. پروکسیهای معمولی مانند HTTP و HTTPS نیز اغلب در لایه کاربرد فعالیت دارند و درخواستها و پاسخهای مربوط به این پروتکلها را مدیریت میکنند.
| ابزار | لایههای اصلی فعالیت | اطلاعات مورد بررسی |
|---|---|---|
| فایروال ساده | لایه ۳ و ۴ | آدرس IP، پورت و پروتکل |
| فایروال حالتمند | لایه ۳ و ۴ | اطلاعات بستهها و وضعیت نشست |
| فایروال پیشرفته | لایههای مختلف، از جمله ۷ | نوع برنامه و محتوای ترافیک |
| پروکسی HTTP/HTTPS | لایه ۷ | درخواستها و پاسخهای برنامههای کاربردی |
چرا پروکسی بهتنهایی برای امنیت شبکه کافی نیست؟
پروکسی میتواند دسترسی کاربران به اینترنت را مدیریت کند، درخواستها را ثبت و ارتباط میان کلاینت و سرور را واسطهگری کند. بااینحال، این قابلیتها به معنای پوشش کامل امنیت شبکه نیستند. برای مثال، یک پروکسی وب ممکن است فقط درخواستهای HTTP و HTTPS را مدیریت کند. در این صورت، ترافیک سایر پروتکلها یا ارتباطهایی که از مسیر پروکسی عبور نمیکنند، لزوما تحت کنترل آن قرار نمیگیرند. همچنین پروکسی معمولی قابلیت تشخیص همه حملهها، کنترل ارتباطهای شبکهای یا بررسی وضعیت نشستها را ندارد.
از طرف دیگر، اگر کاربران یا برنامهها بتوانند بدون عبور از پروکسی به مقصد متصل شوند، بخشی از سیاستهای کنترلی سازمان دور زده میشود. به همین دلیل، مدیر شبکه باید مسیرهای ارتباطی را بشناسد و دسترسی مستقیم غیرضروری را محدود کند. فایروال نیز بهتنهایی پاسخگوی همه نیازهای امنیتی نیست. برای مثال، فایروال سادهای که فقط IP و پورت را بررسی میکند، ممکن است جزئیات کافی درباره درخواستهای یک برنامه نداشته باشد. به همین دلیل در خدمات امنیت شبکه از چند لایه کنترلی در کنار هم استفاده میشود.
جدول مقایسه تفاوت Proxy Server و Firewall
در جدول زیر تفاوت پروکسی و فایروال را در ویژگیهای اصلی بیان کردهایم:
| معیار مقایسه | فایروال (Firewall) | پروکسی (Proxy) |
|---|---|---|
| هدف اصلی | کنترل ترافیک و اجرای سیاستهای امنیتی | واسطهگری و مدیریت درخواستها و پاسخها |
| نحوه عملکرد | بررسی ارتباطها و اجازهدادن یا مسدودکردن آنها بر اساس قوانین | دریافت درخواست، ارسال آن به سرور و بازگرداندن پاسخ |
| محل قرارگیری | در مرز شبکهها، بخشهای داخلی شبکه یا روی میزبان | میان کلاینت و سرور یا در سمت سرور |
| نوع کنترل | از فیلتر بستهها تا بررسی وضعیت اتصال و ترافیک برنامهها | مدیریت درخواستها در سطح کاربرد، بسته به نوع پروکسی |
| پنهانکردن IP | هدف اصلی آن نیست | بعضی انواع پروکسی IP کلاینت را از سرور مقصد پنهان میکنند |
| ذخیرهسازی محتوا | قابلیت اصلی فایروال نیست | برخی پروکسیها از قابلیت Cache پشتیبانی میکنند |
| کاربرد امنیتی | محدودکردن ارتباطهای غیرمجاز و کاهش سطح حمله | واسطهگری، کنترل دسترسی و کمک به محافظت از سرویسها |
تفاوت فایروال و پروکسی در یک نگاه
فایروال و پروکسی هر دو در مدیریت ارتباطات شبکه نقش دارند، اما کارکرد آنها یکسان نیست. فایروال با اجرای قوانین امنیتی، ترافیک ورودی و خروجی را کنترل میکند؛ پروکسی نیز بهعنوان واسطه، درخواستها و پاسخهای میان کلاینت و سرور را مدیریت میکند. برخی فایروالها از قابلیتهای پروکسی استفاده میکنند، اما Proxy Server معمولی جایگزین یک راهکار جامع فایروال نیست. در شبکههای سازمانی، استفاده همزمان از این ابزارها میتواند کنترل دقیقتری روی ارتباطها ایجاد کند؛ به شرط آنکه نقش هرکدام در معماری شبکه مشخص باشد و قوانین امنیتی بهدرستی تنظیم شوند.
چنانچه قصد داریم برای سازمانتان از فایروال سختافزاری نصب کنید یا نیاز به مشاوره برای انتخاب دقیق دارید میتوانید با شماره 0218363 تماس بگیرید یا روی لینک زیر بزنید.

سوالات متداول درباره تفاوت فایروال و پروکسی
آیا فایروال و پروکسی یک کار انجام میدهند؟
خیر. فایروال ترافیک شبکه را بر اساس قوانین امنیتی کنترل میکند؛ پروکسی واسطهای برای دریافت و انتقال درخواستها و پاسخهای کلاینت و سرور است. بعضی قابلیتهای آنها ممکن است همپوشانی داشته باشد، اما هدف اصلیشان متفاوت است.
آیا پروکسی میتواند جایگزین فایروال شود؟
خیر. پروکسی معمولی برای واسطهگری و مدیریت درخواستها طراحی شده و همه ارتباطهای شبکه را کنترل نمیکند. برای اجرای سیاستهای جامع کنترل ترافیک، فایروال همچنان نقش مستقلی دارد.
آیا میتوان از فایروال و پروکسی بهصورت همزمان استفاده کرد؟
بله. در شبکههای سازمانی، فایروال میتواند ارتباطهای ورودی و خروجی را کنترل کند و پروکسی درخواستهای وب کاربران یا ارتباط با سرورهای داخلی را مدیریت کند. این دو ابزار در صورت طراحی و پیکربندی درست، مکمل یکدیگرند.
برای امنیت شبکه، پروکسی بهتر است یا فایروال؟
این دو ابزار وظایف متفاوتی دارند و مقایسه آنها بهعنوان جایگزین مستقیم درست نیست. فایروال برای کنترل ترافیک و اجرای سیاستهای امنیتی شبکه کاربرد دارد؛ پروکسی نیز برای واسطهگری و مدیریت درخواستها استفاده میشود. نوع نیاز امنیتی مشخص میکند هرکدام چه نقشی داشته باشند.
تفاوت Proxy Firewall با Proxy Server چیست؟
Proxy Server بهطور کلی واسطهای میان کلاینت و سرور است و درخواستها را منتقل میکند. Proxy Firewall نوعی فایروال کاربردی است که ارتباطها را در نقش واسطه بررسی میکند و بر اساس سیاستهای امنیتی اجازه عبور یا مسدودشدن آنها را میدهد. بنابراین، هر پروکسی سروری فایروال نیست.